Az AI miatt változik a szoftverhibák kezelése a Bitcoin világában

Cikk meghallgatása
A mesterséges intelligencia, különösen a nagy nyelvi modellek (LLM-ek) megjelenése alapvetően megváltoztatta a szoftverbiztonság világát. Egyre több nyílt forráskódú projekt – különösen a kriptovaluta ökoszisztémában – szembesül azzal, hogy bizonyos hibák sokkal könnyebben felderíthetők, mint korábban. Ennek hatására több jelentős projekt is átgondolja a biztonsági sérülékenységek kezelésének és nyilvánosságra hozatalának gyakorlatát.
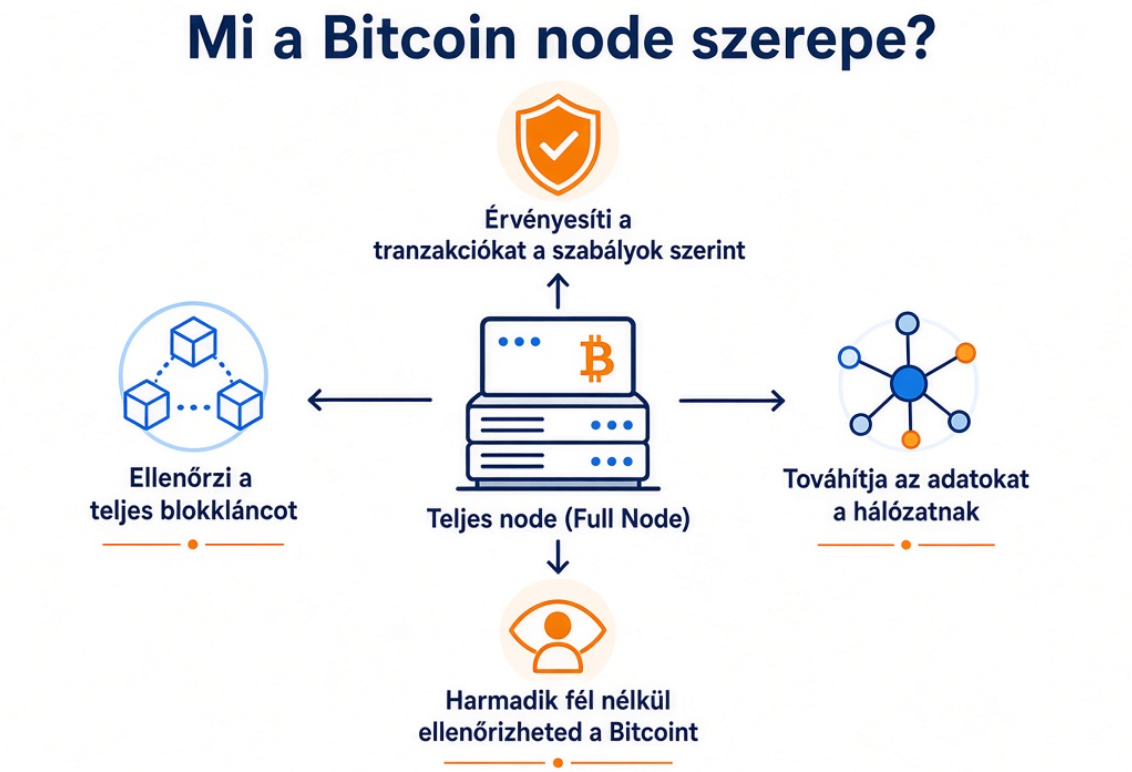
Az egyik legismertebb példa a Bitcoin Core. A Bitcoin Core a Bitcoin protokoll referencia-implementációja: egy nyílt forráskódú szoftver, amely teljes node-ként működik a hálózaton. Satoshi Nakamoto eredeti klienséből fejlődött ki, és ma is a legszélesebb körben használt teljes node-szoftver. A program ellenőrzi a blokkláncot, érvényesíti a tranzakciókat a konszenzusszabályok alapján, továbbítja az adatokat a peer-to-peer hálózaton, és lehetővé teszi, hogy a felhasználók harmadik fél nélkül, teljes mértékben ellenőrizzék a Bitcoin működését.
Mit változtat a Bitcoin Core?
Antoine Poinsot, a Bitcoin Core egyik fejlesztője a Bitcoin Development Mailing Listre küldött e-mailjében ismertette a projekt új megközelítését. A Bitcoin Development Mailing List a Bitcoin fejlesztői közösség központi, nyilvános fóruma, ahol BIP-javaslatokat, protokollmódosításokat, biztonsági kérdéseket és technikai vitákat tárgyalnak. A lista hosszú múltra tekint vissza, és jelenleg Google Groups-on működik.
Korábban a legtöbb hasonló projekt – köztük a Bitcoin Core is – hosszabb titoktartási időszakokkal dolgozott. A cél az volt, hogy a felhasználók elegendő időt kapjanak a frissítésre, mielőtt a hiba részletei nyilvánosságra kerülnének. A titoktartás azonban gyakran azt jelentette, hogy a javításokat nem lehetett biztonságosan visszamenőlegesen beépíteni a régebbi verziókba, így a felhasználóknak a következő nagyobb kiadásig kellett várniuk. Az LLM-ek viszont egyes hibákat annyira könnyen újra felfedezhetővé tettek, hogy a késleltetés már alig nyújt érdemi védelmet, miközben lassítja a javított szoftver elérhetőségét.
Az új megközelítés szerint a könnyen felfedezhető sérülékenységek (például azok, amelyek egy egyszerű LLM-prompttal is azonosíthatók) javításait a lehető leghamarabb kiadják az összes még támogatott verzióhoz, és a frissítésekkel egy időben közzéteszik a biztonsági figyelmeztetéseket is.
A többi hiba esetében továbbra is a súlyosság alapján meghatározott ütemtervet követik: az alacsony súlyosságúakat a javítást tartalmazó főverzió megjelenése után két héttel, a közepes és magas súlyosságúakat pedig az utolsó érintett verzió életciklusának vége után két héttel hozzák nyilvánosságra. A kritikus, a hálózat alapvető biztonságát veszélyeztető hibák egyedi kezelést kapnak.
Ez a változás nem elszigetelt jelenség. A mesterséges intelligenciával támogatott biztonsági kutatás egyre nagyobb nyomást gyakorol a teljes Bitcoin- és kriptovaluta-ökoszisztémára. 2026 augusztusában a Bitcoin Red Team önkéntes csoportja – amelyet többek között Calle és Rob Hamilton szervezett – közel ötezer lehetséges problémát azonosított 390 projektben AI-eszközök segítségével:
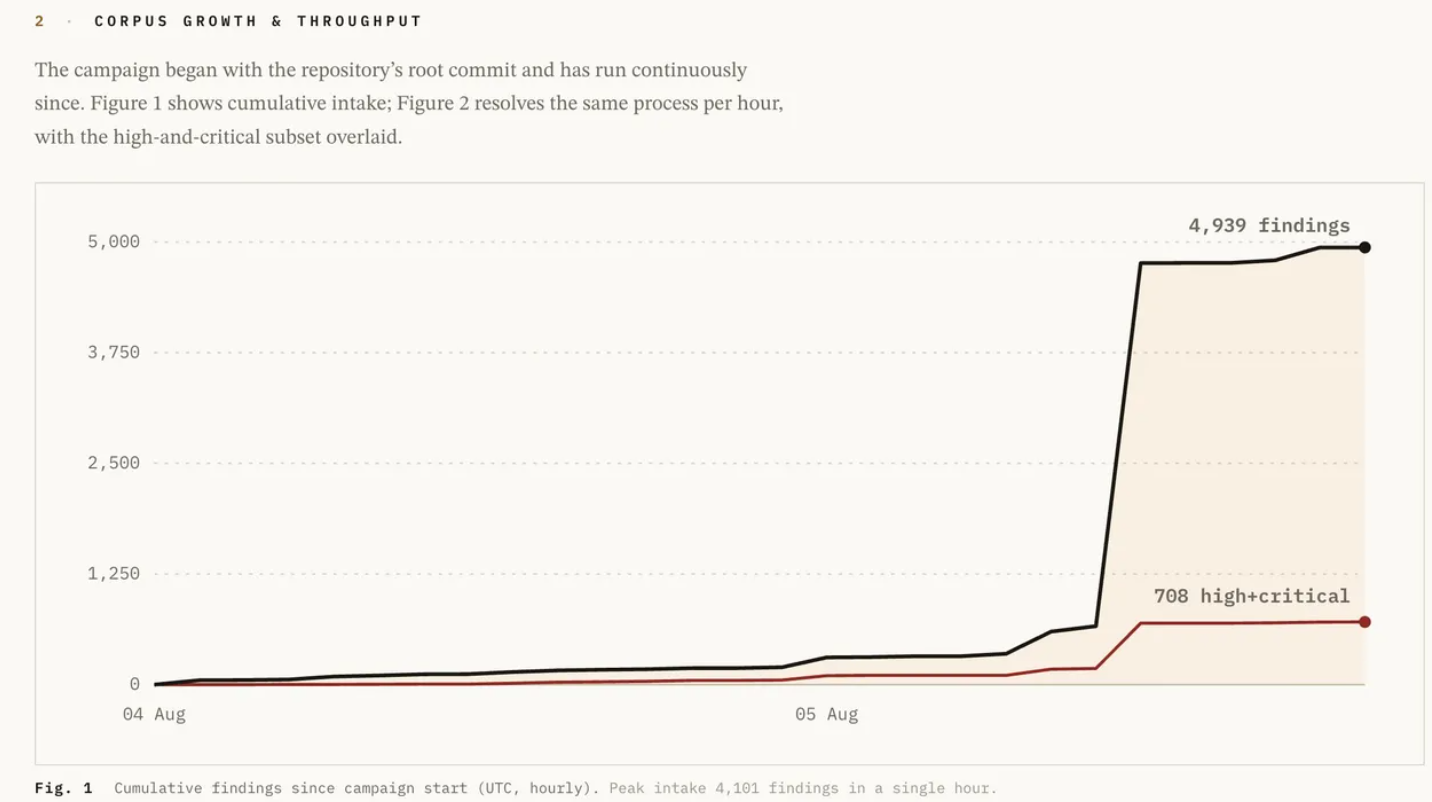
Ugyanebben az időszakban más projektek, például a Core Lightning is hasonló kihívásokkal szembesültek, és átmenetileg visszatartották a technikai részleteket, amíg a legfontosabb javítások elérhetővé nem váltak.
A többiek megközelítése
A Bitcoin Core mellett több más teljes node-szoftver is létezik, bár a hálózat túlnyomó többsége továbbra is a Core-t futtatja (nagyjából 80 százalék). A második legnépszerűbb jelenleg a Bitcoin Knots, amely a Core kódbázisára épülő, Luke Dashjr által fenntartott fork. A felhasználók főleg a szigorúbb alapértelmezett mempool- és relay-szabályok, valamint a nagyobb konfigurálhatóság miatt választják.
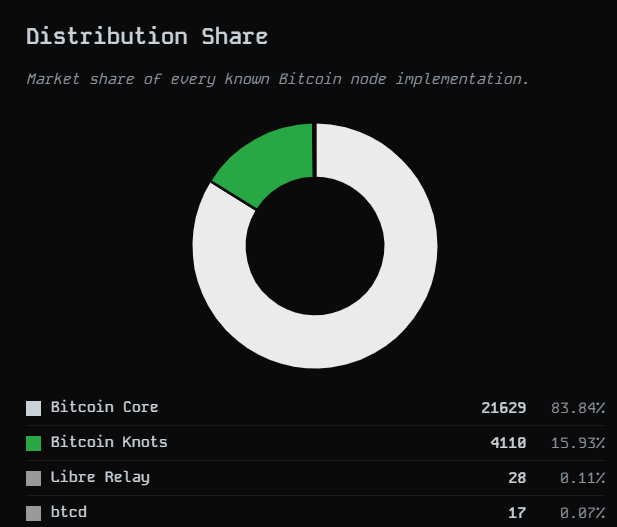
A további implementációk (például a Go nyelven írt btcd, a C++ alapú libbitcoin, vagy a Rustban fejlesztett, Utreexo-alapú Floresta) együttesen csak elenyésző arányt képviselnek. Ezek elsősorban a kliensdiverzitást szolgálják, és gyakran specifikus felhasználási esetekre (például Lightning backend vagy erőforrás-takarékos validáció) készültek.
Biztonsági megközelítésük általában kevésbé formalizált, mint a Bitcoin Core-é. A Knots, mivel Core-származék, a legtöbb esetben követi a Core javításait, de saját biztonsági kapcsolattartóval rendelkezik. A kisebb projektek (btcd, libbitcoin stb.) jellemzően ad-hoc vagy rövidebb titoktartási időszakokkal dolgoznak: a súlyos hibákat gyorsabban publikálják, és ritkábban alkalmaznak hosszú, súlyosság-alapú szabályzatot. Az LLM-ek megjelenése őket is érintette, de a kisebb fejlesztői bázis miatt a válaszreakciójuk általában gyorsabb és kevésbé szabályozott.
Összességében a trend egyértelmű: a nyílt forráskódú szoftverek – különösen a pénzügyi és kriptós projektek – egyre inkább az azonnali vagy gyors javítás és a párhuzamos nyilvánosságra hozatal irányába mozdulnak el azoknál a hibáknál, amelyeket az AI már könnyen újra felfedez. A cél az, hogy a megváltozott technológiai környezethez igazodva gyorsabban és hatékonyabban védjék a felhasználókat.
Költs kriptóból közvetlenül a Kraken Krak Mastercarddal!
MI A TEENDŐD?- Regisztrálj a Krakenre a linkünkkel.
- Igényeld meg ingyenesen a Krak Cardot.
- Add hozzá Apple Payhez vagy Google Payhez.
- Vásárolj közvetlenül Kraken egyenlegedről akár 400+ kripto- és fiat eszközzel.
- Élvezd a 2% cashback-et a vásárlások után, havi vagy éves kártyadíj nélkül!