Vigyázz a régi iPhone-okkal, veszélyesen lehetnek a kriptotárcákra


Cikk meghallgatása
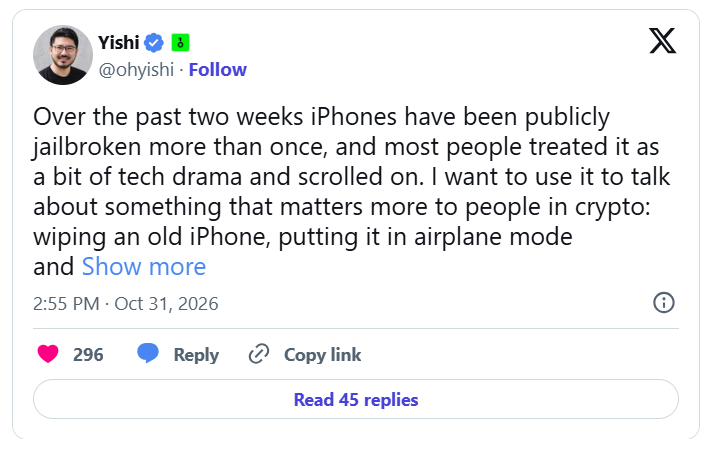
A régebbi iPhone-okat használó kriptotulajdonosoknak mindenképpen javasolt átgondolniuk, hol tárolják digitális eszközeik helyreállítási kulcsait. Ugyanis a OneKey alapítója, Yishi Wang szerint bizonyos, 2020 előtt megjelent Apple készülékek olyan, hardverszintű biztonsági sérülékenységeket tartalmaznak, amelyeket még a gyári visszaállítás vagy az internetkapcsolat megszüntetése sem képes orvosolni.Wang október 31-én közzétett figyelmeztetése szerint különösen azok a felhasználók lehetnek veszélyben, akik régi okostelefonjaikat offline kriptotárcaként használják, és ezeken tárolják a tárcáikhoz tartozó seed phrase-eket.
Két komoly hardveres sérülékenység is érintett
A probléma gyökere az úgynevezett BootROM, vagyis az a rendszerindításért felelős kód, amely közvetlenül a készülék processzorába van beépítve. Mivel ez a kód nem javítható hagyományos szoftverfrissítéssel, az érintett sérülékenységek tartósan jelen maradhatnak az eszközökben.
Az első ilyen ismert hiba a 2019-ben nyilvánosságra került checkm8, amely az iPhone 4S és az iPhone X közötti modelleket érinti. A második, usbliter8 néven ismertté vált sérülékenységet 2026 júniusában hozták nyilvánosságra. Ez az Apple A12 és A13 chipjeit használó készülékeket, köztük az iPhone XS, XR és 11 sorozatot, valamint a második generációs iPhone SE-t érinti.
A kutatók bemutatták, hogy fizikai hozzáféréssel, speciális USB-eszközök segítségével már az iOS elindulása előtt jogosulatlan kódot lehet futtatni. Ez azt jelenti, hogy a repülőgép üzemmód bekapcsolása sem nyújt védelmet az ilyen típusú támadásokkal szemben. Wang ugyanakkor hangsúlyozta, hogy a BootROM-sérülékenységek önmagukban nem jelentik a tárcák automatikus kompromittálódását. Az olyan védelmi megoldások, mint a jelkód, a titkosítás és az Apple Secure Enclave rendszere, további akadályt jelentenek a támadók számára. A kockázat azonban növekedhet gyenge jelkódok, elavult szoftverek vagy könnyen kitalálható tárcajelszavak esetén. Egy gyengén védett, titkosított tárcafájl például offline jelszótörési kísérletek célpontjává válhat.
A OneKey alapítója az úgynevezett „evil maid” támadásokra is figyelmeztetett. Ilyenkor valaki rövid időre fizikai hozzáférést szerez a készülékhez, például egy hotelszobában hagyott vagy töltésre átadott telefonon keresztül, és észrevétlenül módosíthatja annak működését.
Új seed phrase lehet a megoldás
Wang szerint azoknak, akik érintett iPhone modelleken tárolták helyreállítási kifejezéseiket, érdemes teljesen új tárcát létrehozniuk egy megbízható környezetben. Nem elegendő új címet generálni a régi seed phrase segítségével, hiszen ha az eredeti helyreállítási kifejezés illetéktelen kezekbe került, a veszély továbbra is fennáll. A szakember hosszabb, alfanumerikus jelkódok használatát, a készülékek rendszeres frissítését és az ismeretlen USB-kiegészítők kerülését javasolja. Célzott támadásoktól tartó felhasználóknak az Apple Lockdown Mode funkcióját is ajánlotta.
Wang szerint az iPhone 12 és az újabb modellek nem érintettek az általa ismertetett két BootROM-sérülékenységben. A kriptovaluták biztonságos tárolásához ezért korszerű, naprakészen tartott eszközök használatát tartja célszerűnek.
Költs kriptóból közvetlenül a Kraken Krak Mastercarddal!
MI A TEENDŐD?- Regisztrálj a Krakenre a linkünkkel.
- Igényeld meg ingyenesen a Krak Cardot.
- Add hozzá Apple Payhez vagy Google Payhez.
- Vásárolj közvetlenül Kraken egyenlegedről akár 400+ kripto- és fiat eszközzel.
- Élvezd a 2% cashback-et a vásárlások után, havi vagy éves kártyadíj nélkül!