Viszlát kamu SMS-ek, a szomszédban így lépnek fel a csalókkal szemben

Cikk meghallgatása
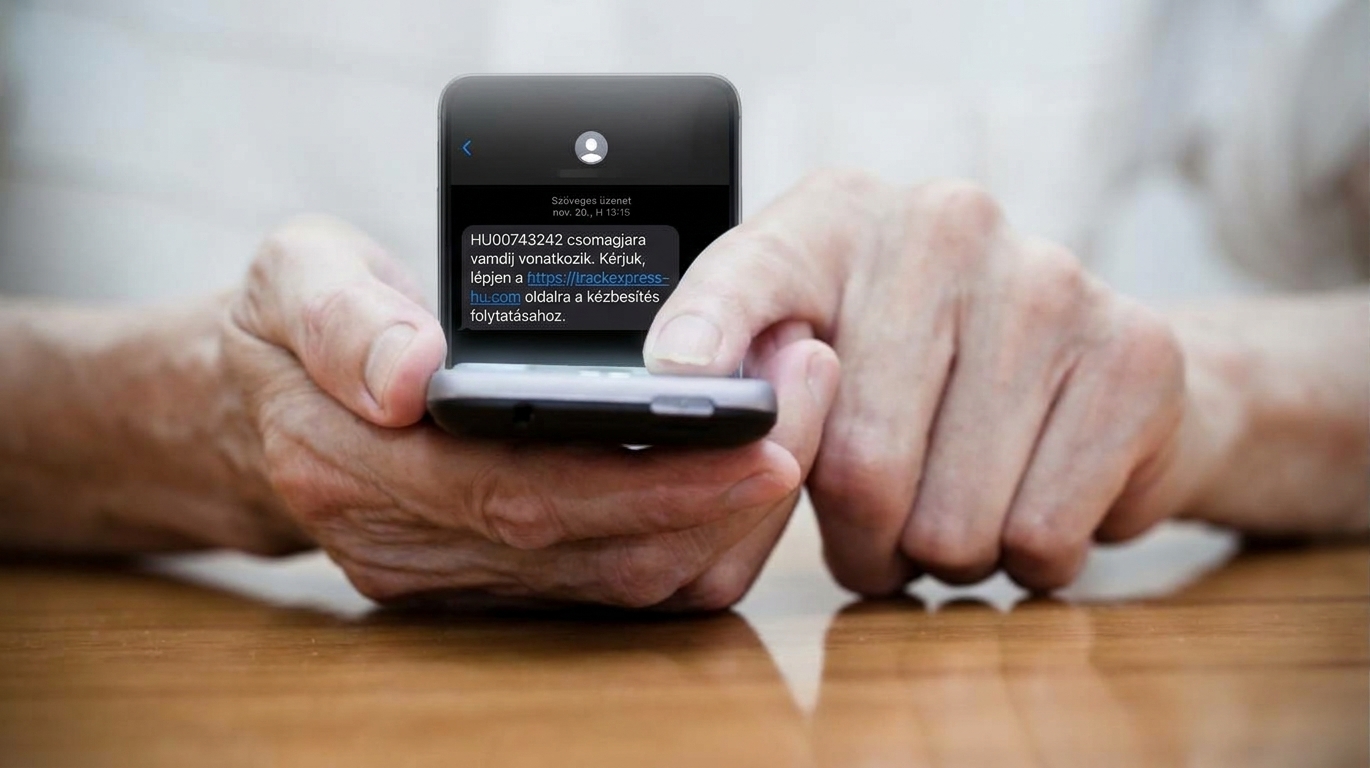
Biztosan te is kaptál már olyan sürgető üzenetet, amely látszólag a bankodtól, egy csomagküldő szolgálattól vagy egyenesen a NAV-tól jött. A szövegben általában egy zárolt számlára, elmaradt kézbesítési díjra vagy egy gyanús bejelentkezésre hivatkozva kérik, hogy azonnal kattints az üzenetben megadott linkre. A csapda sokszor az, hogy az üzenet küldőjeként nem egy ismeretlen telefonszám, hanem konkrétan a hivatalos szervezet neve szerepel, így a telefon automatikusan a valódi banki vagy hivatali üzenetek közé sorolja a kamuszámot. Ennek a veszélyes jelenségnek – az úgynevezett SMS-spoofingnak – vet most véget Ausztria távközlési hatósága, az RTR.
A hagyományos mobilhálózatokat még évtizedekkel ezelőtt úgy tervezték meg, hogy a küldő fél lényegében bármilyen betűkből álló azonosítót megadhatott feladóként. Ezt a hiányosságot használják ki a kiberbűnözők világszerte, amikor neves vállalatok neve mögé bújva próbálnak meg személyes adatokat, jelszavakat vagy bankkártya-adatokat kicsalni az emberektől.
Az új osztrák szabályozás alapjaiban változtatja meg a rendszer működését. Létrehoztak ugyanis egy olyan központi, hivatalos adatbázist, ahová a cégeknek és intézményeknek előre be kell regisztrálniuk a saját, betűkből álló feladói neveiket. A regisztráció során igazolniuk kell, hogy valóban jogosan használják az adott nevet vagy márkát. A szigorú ellenőrzés után a mobiloperátoroknak és a kommunikációs szolgáltatóknak kötelezően szűrniük kell a beérkező SMS-eket. Ha egy üzenet olyan nevet használ, ami nem szerepel a hatósági regiszterben, azt a rendszer automatikusan törli, mielőtt még megérkezne a címzett telefonjára. Ha a név szerepel a listán, de a küldő kiléte bizonytalan, a feladót „Ismeretlen” jelzésre kell módosítani.
A szabályozás legszigorúbb eleme, hogy külföldről egyáltalán nem lehet többé betűalapú feladóneves SMS-t küldeni osztrák telefonszámokra. Mivel az adathalász csalóhullámok túlnyomó többsége nemzetközi szerverekről és anonim SMS-küldő központokból indul ki, a hatóság ezzel a lépéssel egyetlen mozdulattal vágja el a külföldről érkező csalások jelentős részét.
Ez a döntés a hazai és nemzetközi cégeket is gyors alkalmazkodásra kényszeríti. Azok a vállalatok, amelyek osztrák ügyfeleknek küldenek értesítéseket vagy belépési kódokat, kizárólag a hivatalos osztrák regiszterben szereplő, ellenőrzött csatornákon keresztül kommunikálhatnak. Az osztrák modell úttörő kezdeményezés Európában, amely megmutatja, hogyan lehet állami és technológiai szinten gátat szabni a mindennapi átveréseknek, és visszaszerezni a felhasználók bizalmát a mobilkommunikációban.
Kapcsolódó cikkeink:
Költs kriptóból közvetlenül a Kraken Krak Mastercarddal!
MI A TEENDŐD?- Regisztrálj a Krakenre a linkünkkel.
- Igényeld meg ingyenesen a Krak Cardot.
- Add hozzá Apple Payhez vagy Google Payhez.
- Vásárolj közvetlenül Kraken egyenlegedről akár 400+ kripto- és fiat eszközzel.
- Élvezd a 2% cashback-et a vásárlások után, havi vagy éves kártyadíj nélkül!