Offline digitális euró: mi marad, ha meghibásodik a biztonsági elem?

Minden offline fizetési rendszer egyetlen feltételezésen alapul: azon, hogy a fizető fél eszköze nem vehető rá arra, hogy ugyanazt az összeget kétszer is elköltse. Ez a feltételezés nem választás kérdése, hanem kényszerűség. Két olyan fél, amely nem fér hozzá közös nyilvántartáshoz, önmagában a kriptográfia segítségével nem tudja megakadályozni, hogy egyikük ugyanazt a tárolt értéket egy harmadik félnek is bemutassa. Így a feladat a manipulációbiztos hardverre hárul. Az Eurorendszer – ahogyan minden más komoly offline rendszerterv is – erre a megoldásra épít. Azt azonban eddig nem tisztázták egyértelműen, mi a helyzet akkor, ha ez a hardver meghibásodik.
Az Európai Központi Banknak az Euro Retail Payments Board számára 2026 áprilisában tartott előadás az offline digitális eurót a bemutatóra szóló értékpapírokhoz (bearer instruments) hasonlítja. Tehát olyan pénzeszközről van szó, amely hálózati kapcsolat nélkül is elkölthető, offline módon azonnal továbbkölthető, és egy biztonsági elemen futó kisalkalmazásban (appletben) tárolódik. Ez az alkalmazás végzi az egyenleg terhelését és jóváírását, a két eszköz közötti elszámolás pedig helyben, véglegesen megtörténik.
A sérült elemek azonosítása
Az egyenleg önmagában nem hordoz előzményeket. Ha egy elem sérül – és ez nem kérdés, hogy meg fog történni, hiszen hitelesített elemeket már törtek fel, és egy egyszer bevált módszer alkalmazható ugyanazon modell vagy tétel összes eszközére –, az általa kibocsátott érték megkülönböztethetetlen a valódi értéktől. Semmilyen nyilvántartás nem rögzíti a sérülés tényét, semmi sem azonosítja az érintett egységeket, így nincs mit elszigetelni vagy kezelni. Az egyetlen jelzés összesített jellegű: a kibocsátó rendszer nyomon követi a forgalomban lévő teljes mennyiséget, így a többlet végül a beváltáskor bukik ki. Ez tudatja az Eurorendszerrel, hogy érték keletkezett, de azt nem árulja el, ki hozta létre, vagy mely egységeket, illetve kinek a készletét kellene leállítani.
Ez a helyzet a hamis bankjegyek esetében is. Hónapokig forgalomban van, és ott bukik le, ahol éppen ellenőrzésbe ütközik. Felfedezésekor azonban sem a forrását, sem a már kézről kézre járó többi példányt nem azonosítja. Egy bankjegy legalább sorozatszámmal rendelkezik.
A különbség lényege éppen ebben a számban rejlik. Lássunk el minden egységet egyedi azonosítóval a kibocsátáskor – ahogyan a bankjegyeket is –, majd adjunk hozzá olyasmit, amivel a bankjegy nem rendelkezik: a saját átadásainak vele együtt utazó nyilvántartását. A szakirodalom az ilyen objektumot „tokennek” nevezi, bár a bankjegy szemléletesebb hasonlat. A központi bank rögzített címletekben bocsátja ki az egységeket, amelyek mindegyike egyedi azonosítóval és hitelesített származási adatokkal rendelkezik. Amikor egy egységet offline módon átadnak, a fizető fél eszköze bejegyzést fűz az egység nyilvántartásához – rögzítve a címzettet és a tranzakció sorrendbeli helyét –, majd digitálisan aláírja a bejegyzést. A nyilvántartás az egységgel együtt mozog, a címzett pedig elfogadás előtt ellenőrzi azt – hasonlóan ahhoz, ahogyan a boltos fény felé tartva vizsgál meg egy bankjegyet. A fizetési folyamat nem igényel hálózati kapcsolatot.
Az egység akkor nyer igazolást, amikor legközelebb online bemutatják. Ez felel meg annak a folyamatnak, amikor egy bankjegy visszakerül a központi bankhoz. A központi bank egységenként egyetlen adatot tart nyilván: az egység történetének azt a legkésőbbi pontját, amelyet már regisztráltak. Ezt veti össze az új adattal. A lemásolt egység esetében ugyanabból a pontból kiindulva két összeegyeztethetetlen folytatás keletkezik – márpedig egy szabályosan működő eszköz nem képes ilyet létrehozni. Így a másolat a második folytatás bemutatásakor lelepleződik, anélkül, hogy a teljes előzményt rekonstruálni kellene. Az azonosító ezt követően felkerül az érvénytelenített egységek nyilvános listájára. Mivel az eszközök tárolják ezt a listát, az érintett egységet a következő elfogadó fél visszautasítja, miközben az még forgalomban van. Ez a rendszer a lopott bankjegyek sorszám-nyilvántartásának megfelelője, amelynek hasznosságát az adja, hogy offline is ellenőrizhető.
Az azonosítás külön, szándékosan későbbi lépés. A másolatra utaló bizonyíték megnevezi azt a tételt és azt az időintervallumot, amelyhez a másolatot létrehozó elem tartozik. Mindez anélkül is megállapítható, hogy bárki személyazonossága nyilvánosságra kerülne. Minden átadás titkosított formában tartalmazza a küldő személyazonosságát is. A titkosítási kulcsot úgy osztják meg, hogy felhasználásához több, eltérő hierarchiába tartozó intézmény együttes fellépésére van szükség, méghozzá kizárólag a bizonyítékban megnevezett konkrét egységre vonatkozóan. Az információk felfedése fokozatosan történik: először a másolat létezésének ténye, majd az azt létrehozó személy kiléte, végül pedig az egység történetének szélesebb körű részletei válnak ismertté – minden egyes lépés külön engedélyhez kötött.
A folyamat végén nem feltétlenül a bűnös személy, hanem csupán az eszköz kezelője azonosítható. Ha egy lopott telefont a hozzá tartozó helyes személyi azonosító kóddal (PIN-kóddal) használnak, az ugyanazt a bizonyítékot eredményezi, mint a szándékos csalás, ezért olyan felelősségi szabályt kell alkotni, amely lehetővé teszi az ebből levont következtetés megdöntését.
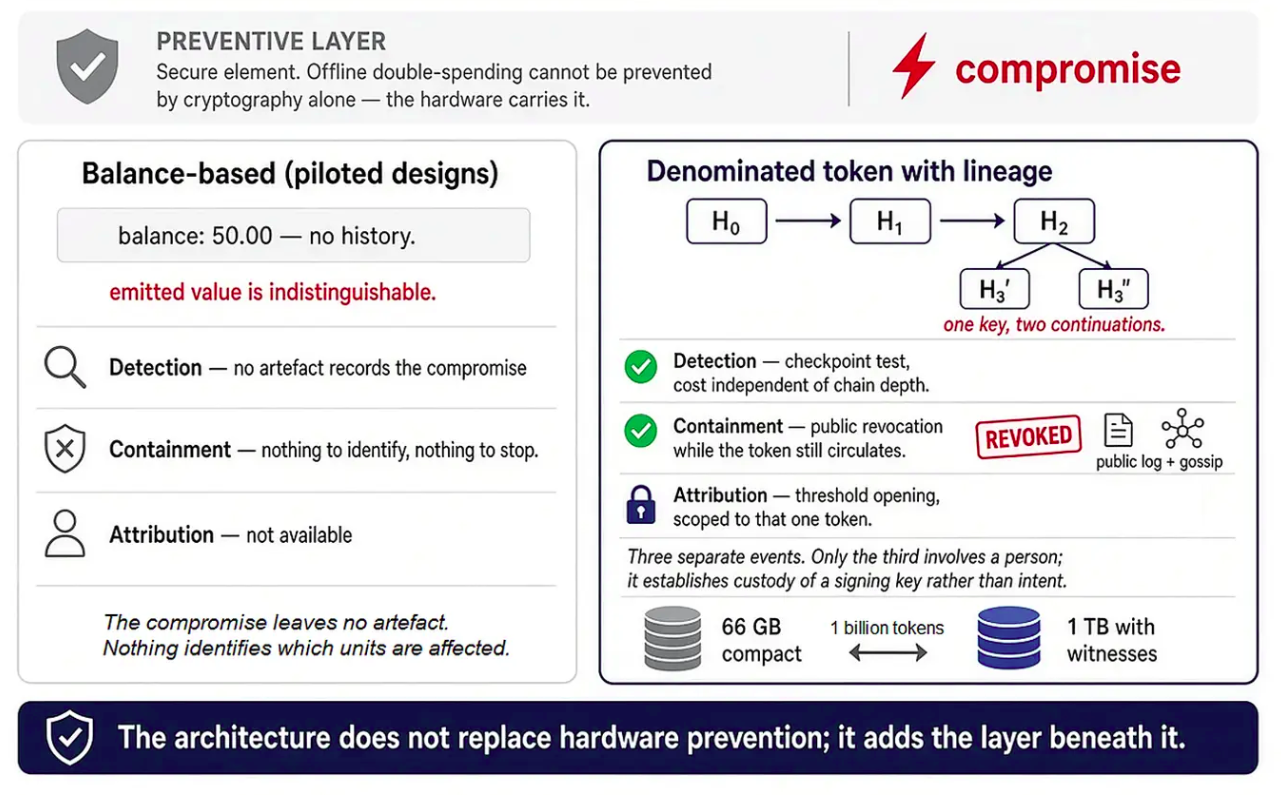
1. ábra: Mit hagy maga után egy sérült biztonsági elem? Egyenlegalapú kialakítás összehasonlítva egy olyan megoldással, amelyben minden egység (vagy token) saját tranzakcióinak előzményeit is hordozza.
Mindez önmagában nem jelent megelőzést, a megelőzés továbbra is a hardver feladata. A megoldás sajátossága, hogy passzív marad, amíg a biztonsági elem sértetlen, ám meghatározza a lehetőségeket arra az esetre, ha az elem mégis sérülne. A költségeket világosan meg kell határozni, mivel az ingyenesnek hirdetett javaslat valójában nem is tekinthető javaslatnak. A saját előzményeit hordozó egység továbbítása nagyobb adatmennyiséget igényel, mérete pedig minden egyes tranzakcióval növekszik. Ez matematikai szükségszerűség, nem pedig megvalósítási hiba, ezért a méretnövekedést korlátozni kell, az egységeknek pedig időnként vissza kell kerülniük a kibocsátóhoz. A központi banknak nyilván kell tartania az állapotadatokat. Számítások szerint egymilliárd egység bevezetése esetén körülbelül 66 gigabájtnyi adat szükséges annak észleléséhez, ha egy egység előzményei eltérnek a várt állapottól, és nagyjából egy terabájtnyi adat kell ahhoz, hogy olyan bizonyítékokat tároljunk, amelyeket egy harmadik fél önállóan is ellenőrizhet. Ezen követelmények egyike sem jelent akadályt. Mindkettő költségtételnek számít, amelyekről tudatos döntést kell hozni, ahelyett, hogy csak utólag szembesülnénk velük.
Ki viseli a veszteséget?
A nehezebb kérdés egyáltalán nem kriptográfiai jellegű. Amikor egy feltört eszköz ugyanazt az értéket kétszer költi el, két jóhiszemű fél is igényt tart ugyanarra a pénzösszegre, de csak az egyik igény elégíthető ki. Valaminek döntenie kell arról, melyik legyen az. A kézenfekvő szabály – amely alapértelmezésként érvényesül, ha nem választanak mást – az, hogy az az igény élvez elsőbbséget, amelyik először jut el a végleges elszámolásig.
Az a birtokos, aki később csatlakozik vissza a hálózatra, értelemszerűen rosszabb kapcsolatminőséggel rendelkezik. Az offline működés lehetősége éppen azokat szolgálja, akiknek rossz a kapcsolatuk: például szolgáltatáskimaradás, gyér vidéki lefedettség, megállt vonat utasai, vagy azok esetében, akiknek a hónap vége előtt elfogy az adatkeretük. Ha az ütköző igényeket az érkezés sorrendje alapján rendezzük, a feltörésből eredő veszteség éppen azt a felhasználói kört sújtja, amelynek a funkciót eredetileg létrehozták. Ezen a problémán semmilyen kriptográfiai fejlesztés nem segít, mivel a kérdés nem kriptográfiai természetű.
A lehetséges alternatívák mind szabályozási döntés kérdései. A veszteséget átvállalhatja a központi bank – ahogyan azt egy közelmúltbeli tudományos javaslat is felveti. A veszteség megosztható is. Vagy dönthetünk úgy, hogy az irányadó sorrendet nem az határozza meg, mikor érkeznek be az adatok a központi bankhoz, hanem az a – fizetést elfogadó fél által rögzített – időbélyeg, amely a tranzakció pillanatát jelzi. Ez a megoldás a rossz kapcsolatú felhasználókról a rosszul karbantartott eszközök tulajdonosaira helyezi át a kockázatot. Ennek ára egy olyan időszak, amíg a fizetés még nem tekinthető véglegesnek, valamint az, hogy az eszköz megtagadja a tranzakciót, ha az órája nem hitelesített. A kérdést nem lehet rendezetlenül hagyni, mivel az elsőként beérkező igény már el is osztja a veszteséget, még mielőtt bárki megvizsgálhatná a felelősség kérdését.
Az offline megoldás már a specifikáció fázisában jár, így késő lenne a teljes újratervezés szükségességét hangoztatni. A tervezés véglegesítése előtt két kérdésre kell választ kapjunk. Milyen adat (artefaktum) tenné lehetővé a kompromisszum utólagos azonosítását – azaz mely egységek, mely eszközről és milyen időablakon belül érintettek? Továbbá, kit terhel a veszteség, ha erre nincs mód?
Mindkét kérdés megválaszolása jelentősen olcsóbb most, mint az implementációt követően, a második pedig nem is igényel technológiai megoldást. Olyan döntésre van szükség, amelyet jelenleg véletlenszerű tényezőkre – arra, hogy ki milyen sorrendben észleli a jelet – bíznak.
Az olyan tervezés, amelynek biztonsági érvelése a biztonságos elemnél (secure element) megreked, olyan állítást fogalmaz meg, amelyet országos léptékben nem tud alátámasztani. Ezzel szemben az olyan rendszer, amelyben minden egység rendelkezik memóriával, képes meghatározni a további lépéseket, az ezzel járó költség pedig legalább számszerűsíthető.
Költs kriptóból közvetlenül a Kraken Krak Mastercarddal!
MI A TEENDŐD?- Regisztrálj a Krakenre a linkünkkel.
- Igényeld meg ingyenesen a Krak Cardot.
- Add hozzá Apple Payhez vagy Google Payhez.
- Vásárolj közvetlenül Kraken egyenlegedről akár 400+ kripto- és fiat eszközzel.
- Élvezd a 2% cashback-et a vásárlások után, havi vagy éves kártyadíj nélkül!