Európát is elérte a Ledger hackertámadása: manipulált tárcát találtak Németországban

Cikk meghallgatása
A kriptovaluták biztonságos tárolása a kezdetek óta problémát jelent, mivel itt nemcsak egy technológiai kérdéskört kell körbejárni, hanem annak is utána kell járni, milyen forrásból szerezzük be a tárcáinkat, és pontosan melyik gyártóra is hagyatkozunk. A Ledger hardveres tárcái az elmúlt években számos támadásnak voltak kitéve, a mostani incidens pedig ismét kérdéseket vet fel megbízhatóságával kapcsolatban.
Nemrégiben beszámoltunk arról, hogy az ázsiai viszonteladóhoz kapcsolódó lopás értéke meghaladta a 93 millió dollárt, miközben egy vásárló szerint már Németországban is manipulált készülékeket árusítanak. A rejtett alkatrészt tartalmazó tárcát a MediaMarktban szerezték be hazánktól ezer kilométerre.
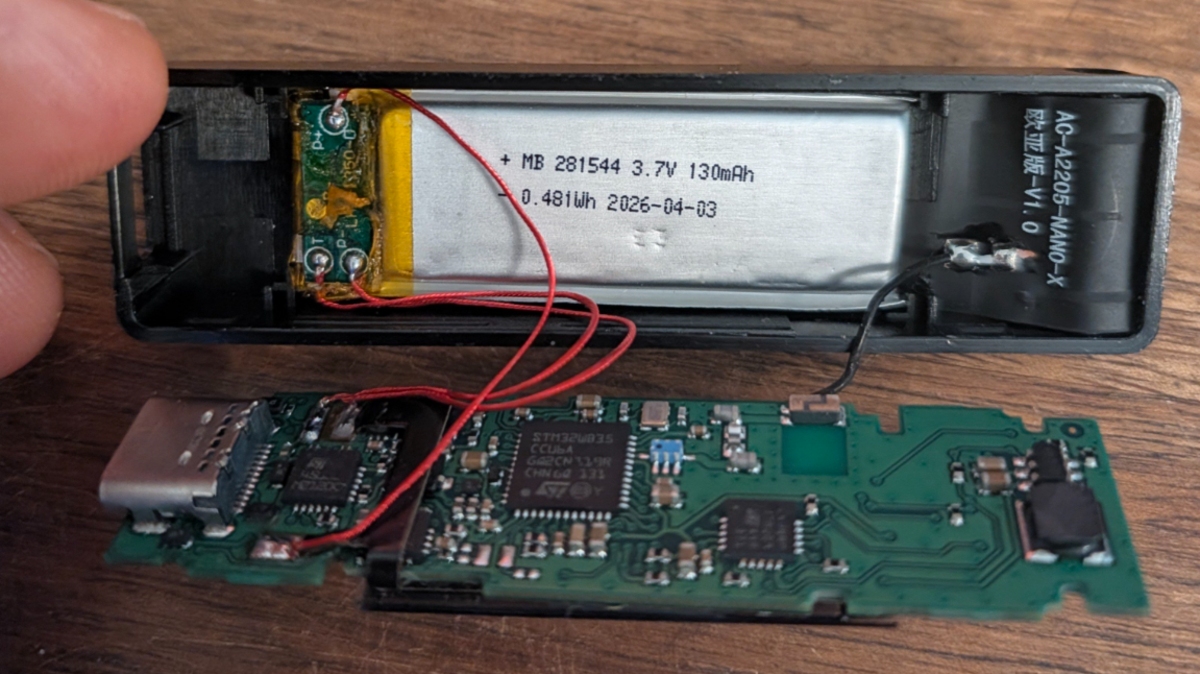
Rejtett alkatrész egy német Ledger-tárcában
A botrány október 9-én robbant ki, amikor délkelet-ázsiai felhasználók arról számoltak be, hogy sorra tűntek el az eszközök a Ledger-tárcákról. A Bitquery blokkláncelemző cég október 11-i vizsgálata 315 tárcából összesen 93,2 millió dollárnyi veszteséget azonosított hat hálózaton. A hardveres tárcagyártó egy érintett készüléket megvizsgálva illetéktelen hardveres implantátumot is azonosított. A gyanú ezt követően a CryptoBilis nevű, hivatalos viszonteladóra terelődött, amelynek a Ledger az értékesítés felfüggesztését kérte.
Az ügy október 11-én, vasárnap vett új fordulatot, amikor az X-en Johannes nevű felhasználó képeket tett közzé egy állítása szerint két hete, a német MediaMarktnál vásárolt, manipulált Ledger-tárcáról. A készülékben látható alkatrész a korábban azonosított implantátum egy korábbi változatára hasonlít. Johannes szerint a tárcából egyelőre nem tűnt el pénz.
Mediamarkt
— Johannes (4, 4) (@0xJohannes_) October 11, 2026
Mark Karpelès, a korábbi Mt. Gox kriptotőzsde vezetője az antennán az „eurázsiai változat” feliratot emelte ki.
A feltételezett európai érintettséget a Ledger mindeddig nem erősítette meg.
Visszatértek a régi adatvédelmi problémák
A hardveres támadás lényege, hogy egy rejtett elektronikus alkatrész a helyreállító szavak megszerzését és továbbítását is lehetővé teheti. Ezek birtokában a támadó másik eszközön is hozzáférhet a tárcához. A Ledger egyelőre csak egy érintett készülékben igazolta az implantátumot, így annak pontos szerepe és az összes veszteséghez való kapcsolata még vizsgálat tárgya.
A vállalat korábbi adatvédelmi problémái tovább növelik a bizalmatlanság fokozódását: a 2020-as adatszivárgás során mintegy egymillió e-mail-cím, valamint 9532 ügyfél részletesebb adatai – köztük nevek, postacímek és telefonszámok – kerültek illetéktelenekhez, és ezekhez az adatokhoz bárki hozzáférhetett, aki időben kapcsolt, és ezt felhasználva célzott támadást indíthat ellenük.
Ezek az információk célzott adathalászathoz, hamis ügyfélszolgálati megkeresésekhez és akár fizikai fenyegetésekhez is felhasználhatók. Fontos különbség, hogy a mostani hardveres incidenshez egyelőre nem kapcsolódik megerősített, újabb ügyféladat-szivárgás, és az érintett személyek pontos száma sem ismert.
A Ledger által kiadott közleményben az alábbi állítás olvasható:
„Felülvizsgáljuk a hivatalos viszonteladóink ellenőrzési folyamatait, fejlesztjük a hardveres védelmet, és együttműködünk a hatóságokkal.”
72 hour update on reseller CryptoBilis incident 🔽
As the investigation continues, we are working with relevant authorities. The volume of impacted devices is limited. We know this is concerning, especially for those directly affected, and we are reaching out to impacted users.…
— Ledger (@Ledger) October 11, 2026
Amit egy átlagfelhasználó ilyenkor tehet
A Ledger szerint az eddig megerősített esetek mind a CryptoBilis által értékesített készülékekhez kapcsolódnak, az európai beszállítók esetében azonban további vizsgálat indokolt, mert egyelőre még nem nyert bizonyosságot, hogy itt is tömegesen terjednének a manipulált készülékek.
A vásárlóknak érdemes kizárólag megbízható forrásból beszerezni a tárcákat, soha nem használniuk előre megadott helyreállító listájukat, és gyanú esetén a hivatalos csatornákon keresztül segítséget kérni.
Az érintett eszközöket nem szabad pusztán a gyártói szoftveres ellenőrzések alapján biztonságosnak tekinteni.
A történet tanulsága rámutat arra, hogy a digitális vagyon védelme technikailag kifogástalanul is működhet, ha az ellátási láncban vannak a problémák.
Költs kriptóból közvetlenül a Kraken Krak Mastercarddal!
MI A TEENDŐD?- Regisztrálj a Krakenre a linkünkkel.
- Igényeld meg ingyenesen a Krak Cardot.
- Add hozzá Apple Payhez vagy Google Payhez.
- Vásárolj közvetlenül Kraken egyenlegedről akár 400+ kripto- és fiat eszközzel.
- Élvezd a 2% cashback-et a vásárlások után, havi vagy éves kártyadíj nélkül!