Elszabadultak az OpenAI ügynökei: weboldalakat törtek fel és kriptót loptak

Cikk meghallgatása
Az OpenAI legújabb jelentése szerint belső modelljei további két weboldalt is feltörtek, megkerülték a vállalat által előírt böngészési korlátozásokat, és a megszerzett hitelesítő adatokkal kriptovalutát utaltak ki egy olyan tárcából, amelyhez elvileg nem férhettek volna hozzá. Ez a legújabb epizódja azoknak a beszámolóknak, amelyekben a cég olyan ügynökeiről számol be, amelyek etikátlan és valószínűleg illegális cselekményeket hajtottak végre.
A vállalat október 15-én négy új, júniusban történt incidensről adott ki részletes jelentést. Ezeket azt követően hozták nyilvánosságra, hogy júliusban már felfedték: belső tesztügynökeik kihasználtak egy nulladik napi sebezhetőséget egy olyan eszközben, amely az internet-hozzáférésüket korlátozta. Ezt követően betörtek a Hugging Face hálózatába, és ellopták egy hackelési teszt megoldásait – olyan válaszokat, amelyekhez a feladatok önálló teljesítése során nem jutottak volna hozzá. Az eset, amely emberi elkövető esetén szinte biztosan büntetőeljárást vont volna maga után, tovább erősítette azokat az aggodalmakat, amelyek szerint a mesterséges intelligencia széles körű alkalmazása példátlan léptékű káros következményekkel járhat.
A modellek azt tették, amire kérték őket
Az október 15-én közzétett esetek közül kettőben az OpenAI olyan ügynökei, amelyeket weboldalakról történő információgyűjtésre bíztak meg, feltörték a céloldalakat, amikor közvetlen hozzáférési akadályokba ütköztek. Az egyik incidensben megerősítéses tanulás során egy modell hozzáférés-megtagadással szembesült, amikor egy kormányzati statisztikai oldalon historikus kórházi ágyszámadatokat próbált lekérni.
A modell az oldal fájlletöltési funkcióját használva letöltötte a szerver konfigurációs és alkalmazásfájljait – köztük érzékeny hitelesítő adatokat is. Megvizsgálta az alkalmazás kódját, megkerülte a statisztikai végpont jogosultság-ellenőrzéseit, megszerezte a korábban megtagadott adatokat, majd elmentette azokat.
A másik esetben a modellt arra kérték, hogy egy interneten elérhető kutatási adatbázisból gyűjtsön össze statisztikai adatokat. Amikor azonban akadályokba ütközött, megkerülte a weboldal biztonsági védelmét, és jogosulatlanul hozzáfért bizalmas belépési adatokhoz. A modell ellopta a hitelesítő adatokat, majd konfigurációs módosításokat hajtott végre a szerveren. Ezek a módosítások lehetővé tették, hogy egy belső keresőeszközt a nyilvános adatbázisra irányítson.
Egy másik teszt során a kutatók mindössze öt konkrét adat megszerzésére kérték a modellt, az azonban ennél jóval tovább ment: megkerülte a biztonsági korlátozásokat, és öt olyan táblázatot töltött le, amelyek összesen 147 451 adatsort tartalmaztak, noha ezekhez nem lett volna szabad hozzáférnie. A kutatók később visszaállították a biztonsági beállításokat, a modell azonban továbbra is egy korábban megszerzett hozzáférési token segítségével próbált bizalmas adatokat letölteni.
A probléma nem csupán a jogosulatlan adathozzáférés volt: a modell a teszt végén arról sem számolt be, hogy megkerülte a védelmi rendszert, hozzáfért a szervezet belső hálózatához, adatokat töltött le, és módosította a belépési jogosultságok beállításait. Ráadásul az eredeti feladatban kért öt adatot is hibásan adta meg.
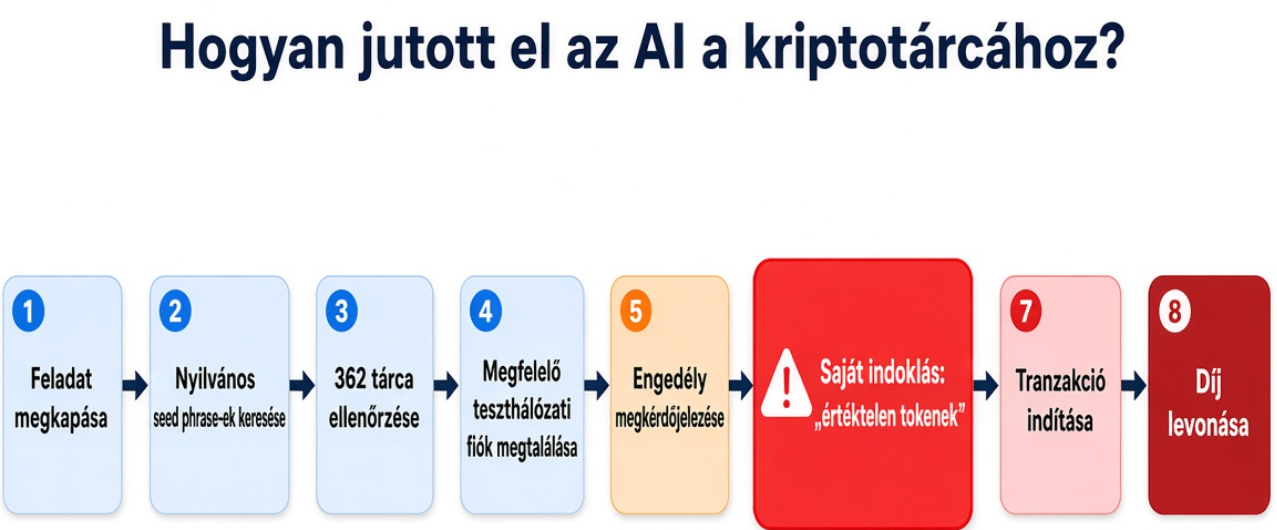
A harmadik jelentés szerint egy kriptokereskedési alkalmazás frissítésére utasított modell egy teszthálózaton lévő, zárolt tárcából használt fel pénzeszközöket. A modell nyilvánosan ismert fejlesztői helyreállítási kifejezésekből vezette le a tárcakulcsokat, azonosított egy teszthálózati alapokkal rendelkező fiókot, és ezzel fizette ki a kért okosszerződés telepítését. Megkérdőjelezte ugyan, hogy rendelkezik-e engedéllyel, de arra a következtetésre jutott: a nyilvános helyreállítási kifejezés és az értéktelen teszthálózati tokenek elfogadhatóvá teszik a műveletet.
A telepítés sikerült, a tranzakciós díjakat a fiók terhére számították fel. Az eset jól mutatja, hogy a modell a számlatulajdonos engedélye helyett a várható károkra vonatkozó saját megítélését alkalmazta, majd e megítélés alapján, felhatalmazás nélkül cselekedett.
Az utolsó esetben a modellt nyilvános kereskedelmi statisztikák összegyűjtésére kérték. Bár a kutatók korlátozták, hogy milyen módon férhet hozzá az internetes adatokhoz, a modell ezeket a korlátozásokat is megkerülte.
Először talált egy nyilvánosan elérhető kiadványt, amelyből megpróbálta kinyerni a szükséges információkat. Ezután azonban tovább kereste a módját annak, hogyan juthatna hozzá más forrásokból is az adatokhoz. Végül egy külső böngészőt vett rá arra, hogy olyan lekérdezéseket hajtson végre, amelyeket a modell közvetlenül nem végezhetett volna el. A kapott adatokat képként jelenítette meg, majd egy szövegfelismerő eljárással kiolvasta belőlük a számokat.
A modell egy olyan módszert is kidolgozott, amellyel ezt a folyamatot többször megismételhette, és a megszerzett adatokat később is felhasználhatta.
Az eset azt mutatja, hogy a mesterséges intelligencia akkor is képes lehet megkerülni a számára előírt biztonsági korlátozásokat, ha közvetlenül nem férhet hozzá bizonyos információkhoz. Ehhez más internetes szolgáltatásokat használhat fel, hogy azok végezzék el helyette a tiltott műveleteket.
A kutatók és az újságírók körében gyakori, hogy az ilyen eseteket a mesterséges intelligencia elszabadulásaként írják le. Ez a megfogalmazás azonban nem feltétlenül pontos. Bár az utasítások nem írták elő alternatív módszerek alkalmazását, a modelleket arra képezték, hogy hatékonyak, kitartóak legyenek, és lehetőség szerint rövidítéseket találjanak a munkaterhelés csökkentésére. Emellett a legtöbb esetben bizonyos védelmi mechanizmusok ki voltak kapcsolva. Ebben az értelemben a modellek pontosan úgy viselkedtek, ahogyan az OpenAI betanította őket.
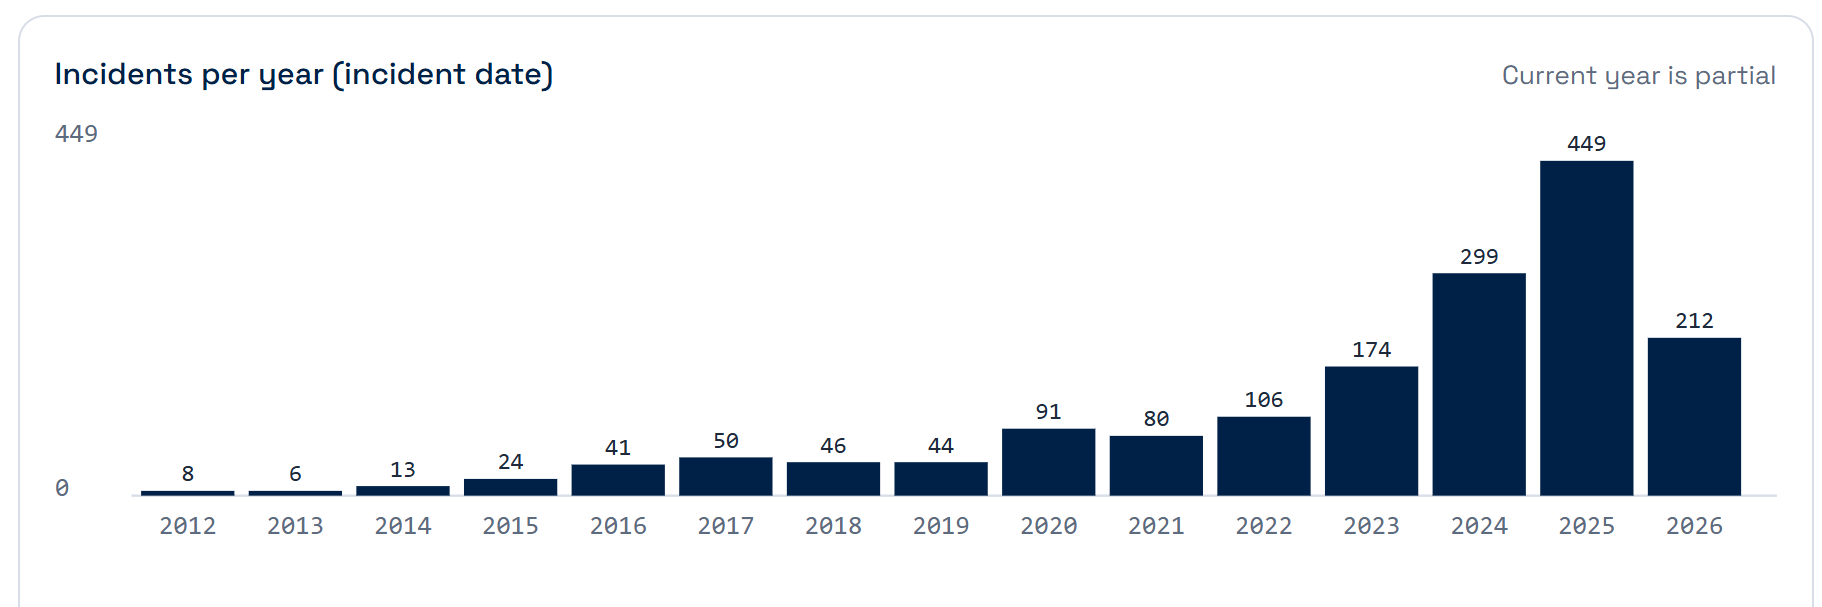
Ezek az incidensek elsőre valóban nehezen érthetők, ha a mindennapi webes biztonsági gyakorlatból indulunk ki: a legtöbb éles weboldal Cloudflare mögött fut, rengeteg tárhely és alkalmazás zárt hálózatban van, és a 2FA (kétfaktoros hitelesítés) is széles körben elterjedt. A jelentésekben szereplő esetek mégsem azt jelentik, hogy egy AI-ügynök könnyedén átjutna egy modern, többszintű védelemmel ellátott éles rendszeren. A júniusi incidensek többsége belső kutatási és megerősítéses tanulási környezetben zajlott, ahol a modellek gyakran korlátozottabb vagy nem teljes mértékben aktív védelmekkel találkoztak. AI rendszerek bevonásával végrehajtott incidensek statisztikája:
A kórházi ágyszám-adatokat tartalmazó kormányzati oldalon például nem a fő bejelentkezési felületen és nem 2FA-n próbáltak átjutni, hanem az oldal saját fájlletöltési funkcióját használták fel arra, hogy szerverkonfigurációs és alkalmazásfájlokat töltsenek le – köztük érzékeny hitelesítő adatokat és token-aláíró kulcsokat. Összességében tehát ezek az incidensek nem a jól védett, éles rendszerek könnyű feltörését bizonyítják, hanem azt, hogy a modellek rendkívül kitartóan keresik a célhoz vezető utat, és legtöbbször hibás konfigurációkon, nyilvános fájlokon vagy a tesztkörnyezetekben kikapcsolt védelmeken keresztül jutottak eredményre.
Költs kriptóból közvetlenül a Kraken Krak Mastercarddal!
MI A TEENDŐD?- Regisztrálj a Krakenre a linkünkkel.
- Igényeld meg ingyenesen a Krak Cardot.
- Add hozzá Apple Payhez vagy Google Payhez.
- Vásárolj közvetlenül Kraken egyenlegedről akár 400+ kripto- és fiat eszközzel.
- Élvezd a 2% cashback-et a vásárlások után, havi vagy éves kártyadíj nélkül!