Három biztonsági rést talált az AI a Bitcoin hálózatán – veszélyben a Windows és a macOS is

Cikk meghallgatása
A Bitcoin hálózatának biztonsága elsődleges fontossággal bír: a feltörhetetlennek tartott kriptográfia, a decentralizált megerősítés és a több mint százmilliárd dolláros védelmi infrastruktúra mind azt a célt szolgálják, hogy a világ bármely pontjáról, bármekkora összegben, bármikor tranzakciókat hajthassunk végre. A világ legismertebb kriptovalutájának működése azonban nem kizárólag matematikai algoritmusokon múlik: a hálózatot fenntartó szoftverekben ugyanúgy előfordulhatnak programozási hibák, mint bármely más informatikai rendszerben.
Ezt változtathatja meg alapjaiban a mestereséges intelligencia: az AI ugyanis három eddig nem ismert biztonsági rést talált a Bitcoin hálózatán, aminek felkutatása a fejlesztők számára hetekbe, hónapokba is telhetett. Az AI jelentette fenyegetés most a Windows- és Mac-rendszereket is érinti, a Bitcoin Core legújabb biztonsági incidense pedig az autonóm modellek kettősségére világít rá.
Három hiba, három különböző veszélyforrás
Egy nagy nyelvi modellre (LLM) épülő automatizált kódellenőrzés három biztonsági sérülékenységet azonosított a Bitcoin Core szoftverében. Ez a program működteti a Bitcoin-hálózat számos teljes csomópontját, vagyis azokat a számítógépeket, amelyek önállóan ellenőrzik a tranzakciókat és blokkokat, valamint továbbítják az információkat más résztvevőknek.
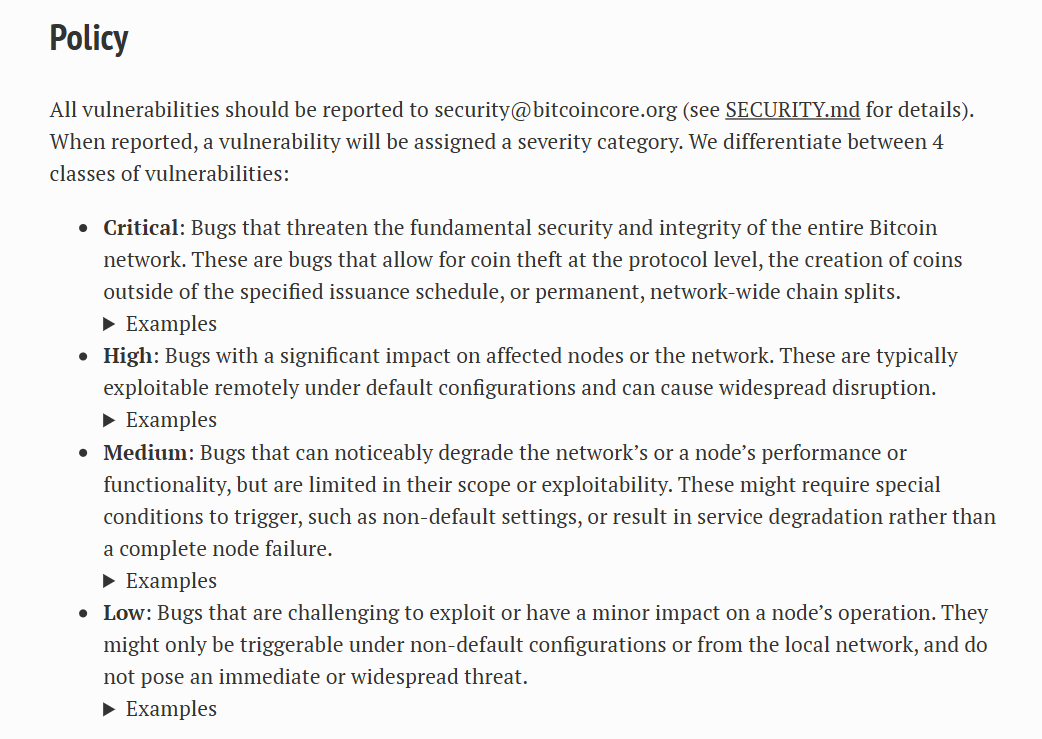
A legsúlyosabb probléma a Windows, macOS és BSD operációs rendszereken futó csomópontokat érintette. Egy távoli támadó megfelelő hálózati kapcsolaton keresztül annyi adatot küldhetett az érintett szoftvernek, hogy az kimerítette a rendelkezésre álló memóriát, végül pedig összeomlott.
A második sérülékenység lehetővé tette, hogy egy másik csomópont elavult protokollverziót színlelve feltartsa a kommunikációt. A felhalmozódó üzenetek bejövő kapcsolatonként óránként akár 2 MB, kimenő kapcsolatonként pedig 5 MB memóriát foglalhattak el.
A harmadik, alacsony súlyosságú hiba a blokklánc átszervezéséhez kapcsolódott. Ilyenkor a hálózat egy korábbi blokksorozat helyett egy másik, érvényes láncágat fogad el. Speciálisan kialakított blokkokkal a támadó túlcsordulást idézhetett elő az ehhez szükséges állományokban, bizonyos rendszereken tartós működési zavart okozva.
Meg kellett változtatni a Bitcoin Core szoftverét
A Bitcoin Core fejlesztői október 22-én módosították a könnyen felfedezhető sérülékenységek nyilvánosságra hozatalának szabályait. Korábban egyes közepes súlyosságú hibák részleteit akár egy évig visszatarthatták, hogy az üzemeltetőknek legyen idejük frissíteni.
A mesterséges intelligencia azonban lerövidítette a hibák megtalálásához szükséges időt. Ezért az egyszerűen azonosítható problémák javításait gyorsabban közzéteszik, a biztonsági figyelmeztetésekkel együtt.
A harmadik sérülékenységről szóló hivatalos figyelmeztetés különösen beszédes megállapítást tartalmazott:
„Az újraindítás sem segített.”
– áll a Bitcoin Core biztonsági figyelmeztetésében
Ez arra utal, hogy bizonyos környezetekben nem elegendő egyszerűen újraindítani a programot: a tárolt adatok állapota is akadályozhatja a helyreállítást.
Amit ez konkrétan jelent a Bitcoin számára
A hibák nem azt jelentik, hogy a Bitcoin kriptográfiai védelmét fel is törték, és ez önmagában még nem teszi lehetővé az eszközök ellopását. Elsősorban a csomópontok rendelkezésre állását veszélyeztették, ami nagyobb léptékben a hálózat ellenálló képességét is gyengítheti.
A javításokat október 27-én adták ki, de a 32 bites rendszerek és a régebbi FAT32 fájlrendszerek bizonyos korlátai továbbra is kockázatot jelenthetnek.
Költs kriptóból közvetlenül a Kraken Krak Mastercarddal!
MI A TEENDŐD?- Regisztrálj a Krakenre a linkünkkel.
- Igényeld meg ingyenesen a Krak Cardot.
- Add hozzá Apple Payhez vagy Google Payhez.
- Vásárolj közvetlenül Kraken egyenlegedről akár 400+ kripto- és fiat eszközzel.
- Élvezd a 2% cashback-et a vásárlások után, havi vagy éves kártyadíj nélkül!