Lassan összeáll a Binance-hack elkövetők kiléte

Cikk meghallgatása
A kriptoszektor történetének egyik legsúlyosabb biztonsági incidense rázta meg a piacot a múlt héten, amikor a Binance-től a beszámolók szerint mintegy 6,3 milliárd dollár értékű digitális eszközt tulajdonítottak el. Az FBI, valamint több blokkláncelemző vállalat a támadást a TraderTraitor nevű észak-koreai hackercsoporthoz kötötte. A történet különösen aggasztó, hiszen ugyanazt a csoportot korábban a Bybit elleni, 1,5 milliárd dolláros támadással is összefüggésbe hozták.
Ki az a TraderTraitor, és mi köze Észak-Koreához?
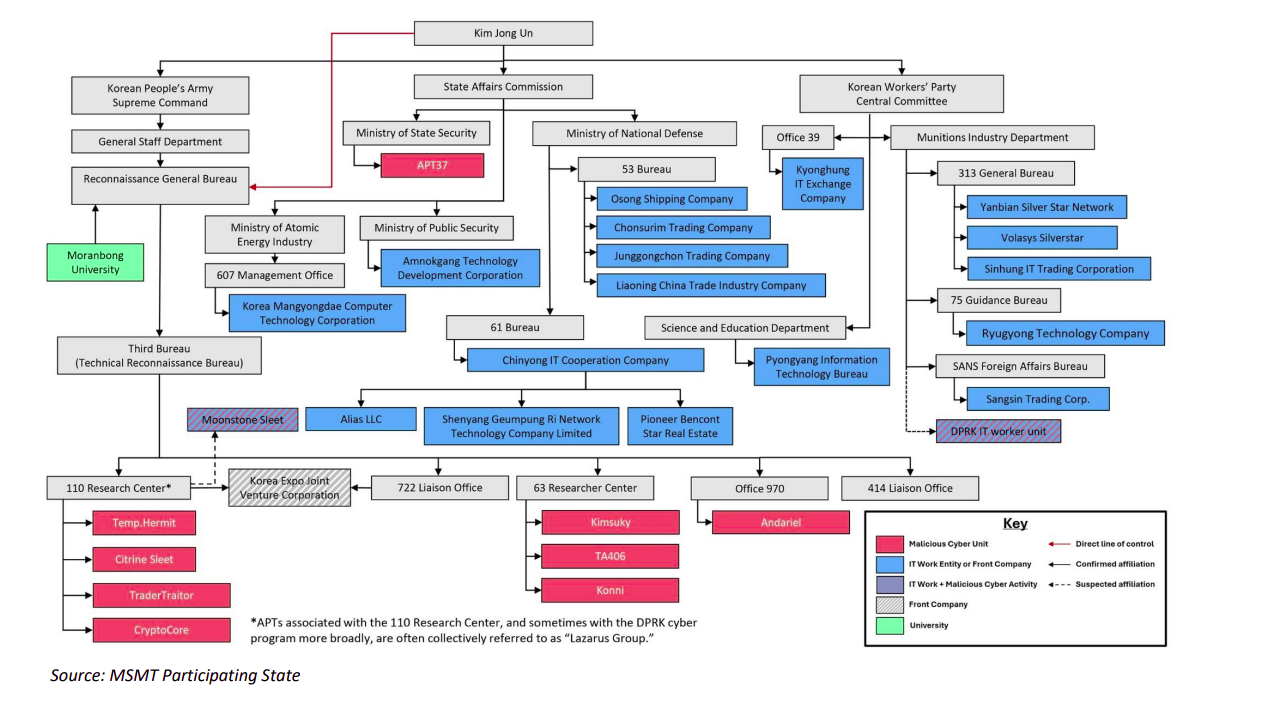
A TraderTraitor az észak-koreai államhoz köthető kiberműveleti hálózat egyik specializált egysége. A biztonsági kutatók a Lazarus nevű, szélesebb hackercsoport-hálózat részeként tartják számon, de Jade Sleet, UNC4899 és Slow Pisces néven is ismert. A Lazarus gyűjtőnév alatt működő észak-koreai hackerek számos különböző célpont ellen hajtottak végre támadásokat. A TraderTraitor ezzel szemben kifejezetten a digitális eszközök megszerzésére specializálódott. Ari Redbord, a TRM Labs vezetője szerint a csoport lényegében az észak-koreai rezsim kriptovaluta-lopásokra szakosodott egysége.
Hogyan köthető össze a TraderTraitor az észak-koreai rezsimmel
Az FBI, az amerikai pénzügyminisztérium és a kiberbiztonsági ügynökség (CISA) már 2022 áprilisában figyelmeztetett a tevékenységükre. A hatóságok szerint a hackerek legalább 2020 óta támadják a kriptotőzsdéket, a decentralizált pénzügyi protokollokat és az egyéni befektetőket. A támadásokból származó pénz nem egyszerűen magánvagyon gyarapítására szolgál, hanem az amerikai hatóságok szerint az észak-koreai rezsim finanszírozásában is szerepet játszik. A kriptovaluták megszerzése és későbbi tisztára mosása így nemzetbiztonsági kérdéssé is vált.
Nem a kódot törik fel, hanem az embereket verik át
A TraderTraitor módszereinek egyik legfontosabb eleme a social engineering, vagyis a pszichológiai manipuláció. A hackerek gyakran hamis állásajánlatokkal, toborzókkal és fejlesztői feladatokkal próbálnak hozzáférést szerezni a célpontok számítógépeihez.
A módszer egyik legismertebb példája a japán Ginco kriptotárca-szolgáltató elleni támadás. 2024 márciusában egy hacker LinkedInen keresztül fejvadásznak adta ki magát, majd egy állítólagos programozói tesztet küldött a vállalat egyik alkalmazottjának. A feladat egy GitHubon tárolt kódot tartalmazott, amely valójában kártékony programot rejtett. A támadók két hónappal később már az alkalmazott munkamenet adatait felhasználva fértek hozzá a vállalat belső kommunikációs rendszeréhez. A megszerzett hozzáférés révén manipulálhattak egy valódi tranzakciós kérelmet, amely a japán DMM Bitcoin tőzsdét érintette. Az eredmény 4503 bitcoin elvesztése volt, amelynek akkori értéke megközelítette a 308 millió dollárt. A támadás olyan súlyos következményekkel járt, hogy a DMM Bitcoin végül megszüntette működését.
A Binance és a Bybit sem tudta elkerülni a támadásokat
A TraderTraitor módszere a Binance elleni incidens során is visszaköszönt. Jimmy Su, a tőzsde biztonsági vezetője szerint egy szoftvermérnököt már 2026 szeptemberében megkerestek egy hamis projektvezetői ajánlattal.
A történet különösen kifinomult volt: a támadók egy állítólagos HR-munkatársat is bevontak, aki személyes fényképeket tartalmazó közösségi profillal próbálta hitelesíteni magát. A következő körben egy magát vezérigazgatónak kiadó személy folytatta az interjút, majd egy programozási feladat letöltésére kérte az alkalmazottat. A feladat azonban kártékony kódot tartalmazott. A beszámoló szerint a támadók később az így kompromittált munkaállomást, valamint egy belső AI eszközt is felhasználtak a vállalat rendszereinek megtámadásához. A TRM Labs elemzői szerint a TraderTraitor különösen türelmes. Először hozzáférést szerez, majd hosszabb ideig észrevétlenül építi ki a pozícióját, mielőtt végrehajtja a tényleges pénzügyi támadást.
A csoport korábbi célpontjai között szerepel az AlphaPo, a CoinsPaid és az Atomic Wallet is. Ezekből a támadásokból 2023-ban összesen közel 200 millió dollárnyi kriptoeszköz tűnt el. A Bybit elleni, 2025 februárjában végrehajtott, 1,5 milliárd dolláros támadás pedig újabb bizonyítéka volt annak, milyen súlyos károkat képes okozni a szervezet.
Hogyan épül fel egy észak-koreai kriptotolvaj?
A TraderTraitor gyökerei egészen 2016-ig nyúlnak vissza. A csoportot az észak-koreai hírszerzéshez tartozó Reconnaissance General Bureau egyik specializált egységéhez kötik. A Multilateral Sanctions Monitoring Team 2025 októberében közzétett jelentése szerint a szervezet a hírszerzés 110 Research Institute nevű intézményéhez kapcsolódik.
A TRM Labs szakértője szerint Észak-Korea már gyermekkorban igyekszik kiválasztani a kiemelkedő matematikai és informatikai képességekkel rendelkező fiatalokat. Ők speciális iskolákban tanulnak, majd egy részük külföldön, többek között Kínában fejleszti tovább tudását. A cél egy olyan szakembergárda kialakítása, amely képes a legmodernebb informatikai rendszerek kompromittálására és a megszerzett pénzügyi eszközök eltüntetésére.
A lopás azonban csak a művelet első része. A valódi kihívást az jelenti, hogy a megszerzett digitális eszközökből felhasználható pénzt kell előállítani.A Chainalysis elemzői szerint a Binance-től eltulajdonított pénzek egy része más, Észak-Koreához kötött támadásokból származó összegekkel keveredett. A hackerek különböző szolgáltatásokat és tőzsdén kívüli kereskedőket (OTC) használnak arra, hogy a kriptovalutákat hagyományos pénzzé alakítsák.
A blokkláncok nyilvános tranzakciós adatai ugyanakkor lehetőséget adnak a nyomozóknak a pénzmozgások követésére. Egy-egy tranzakció később olyan szolgáltatáshoz vezethet, amelynél a hatóságok befagyaszthatják vagy megállíthatják a pénz továbbítását.
Észak-Korea egyébként tagadja, hogy köze lenne a támadásokhoz. Kim Dzsongun húga, Kim Jo Dzsong az FBI megállapításait korábban abszurd kijelentéseknek nevezte.
A TraderTraitor tevékenysége egyértelmű figyelmeztetés az egész kriptoszektor számára. Hiába rendelkezik egy tőzsde fejlett tűzfalakkal, többfaktoros hitelesítéssel és komoly blokkláncbiztonsági infrastruktúrával, egyetlen megtévesztett alkalmazott is elegendő lehet ahhoz, hogy a támadók bejussanak a belső rendszerekbe.
A biztonsági szakértők szerint ezért nem elég kizárólag a technikai védelmet erősíteni. A hozzáférések folyamatos ellenőrzése, a munkatársak képzése, a gyanús állásajánlatok felismerése és a szoftverek forrásának ellenőrzése ugyanolyan fontos.
Költs kriptóból közvetlenül a Kraken Krak Mastercarddal!
MI A TEENDŐD?- Regisztrálj a Krakenre a linkünkkel.
- Igényeld meg ingyenesen a Krak Cardot.
- Add hozzá Apple Payhez vagy Google Payhez.
- Vásárolj közvetlenül Kraken egyenlegedről akár 400+ kripto- és fiat eszközzel.
- Élvezd a 2% cashback-et a vásárlások után, havi vagy éves kártyadíj nélkül!