Bybit, Bitget, Binance: miért három kínai kriptotőzsdére csapott le Észak-Korea?

Cikk meghallgatása
Észak-Korea a világ egyik leginkább elszigetelt országa, mégis a digitális pénzügyi rendszer egyik legveszélyesebb ellenfele. A gazdasági szankciók alatt álló országban a lakosság alig fér hozzá a globális internethez, a rezsimhez köthető hackercsoport pedig percek alatt képes milliárdos összegeket megmozgatni néhány kattintással. Ez a paradoxon az elmúlt években olyan hackertámadásokat eredményezett, mint a 2025-ös Bybit elleni támadás, vagy éppen az elmúlt időszak legfrissebb esetei, amik a Bitgetet és a Binancet érintették.
A Lazarus Group néven ismert észak-koreai hackercsoport célpontjai ugyanakkor nem véletlenül kínai kriptotőzsdék, és csak ebben a három támadásban nyolcmilliárd dollárnyi digitális eszköz került illetéktelen kezekbe. De honnan tudták a támadók, hol kell keresni a gyenge pontokat, és a milliárdos vállalati rendszerek miért nem akadályozták meg őket? A minta egyértelmű, de okkal vet fel kérdéseket, miért a kínai platformok alapítói köréhez kapcsolódnak a támadások.
Így lett Észak-Korea kibernagyhatalom
A phenjani rezsim évtizedek óta építi informatikai és hírszerzési képességeit. A tehetséges matematikusokat és programozókat speciális intézményekben képzik, egyes operátorok pedig külföldön dolgoznak. Nem kell saját fejlesztésű operációs rendszer vagy korlátlan internet-hozzáférés ahhoz, hogy valaki világklasszis kibertámadást hajtson végre: elegendő a célzott képzés, a nemzetközi kapcsolatrendszer, a megszerzett hozzáférések és a kereskedelmi vagy nyílt forráskódú eszközök kombinációja.
A médiából ismert Lazarus Group, az APT38 és a TraderTraitor elnevezések részben átfedő észak-koreai műveleti hálózatokat jelölnek, módszereik között pedig olyan kidolgozott gyakorlatok szerepelnek, mint a hamis állásinterjúk és a Zoom-hívásokon keresztüli szoftvertelepítések, fertőzött fejlesztői eszközök, valamint kompromittált munkavállalói számítógépek.
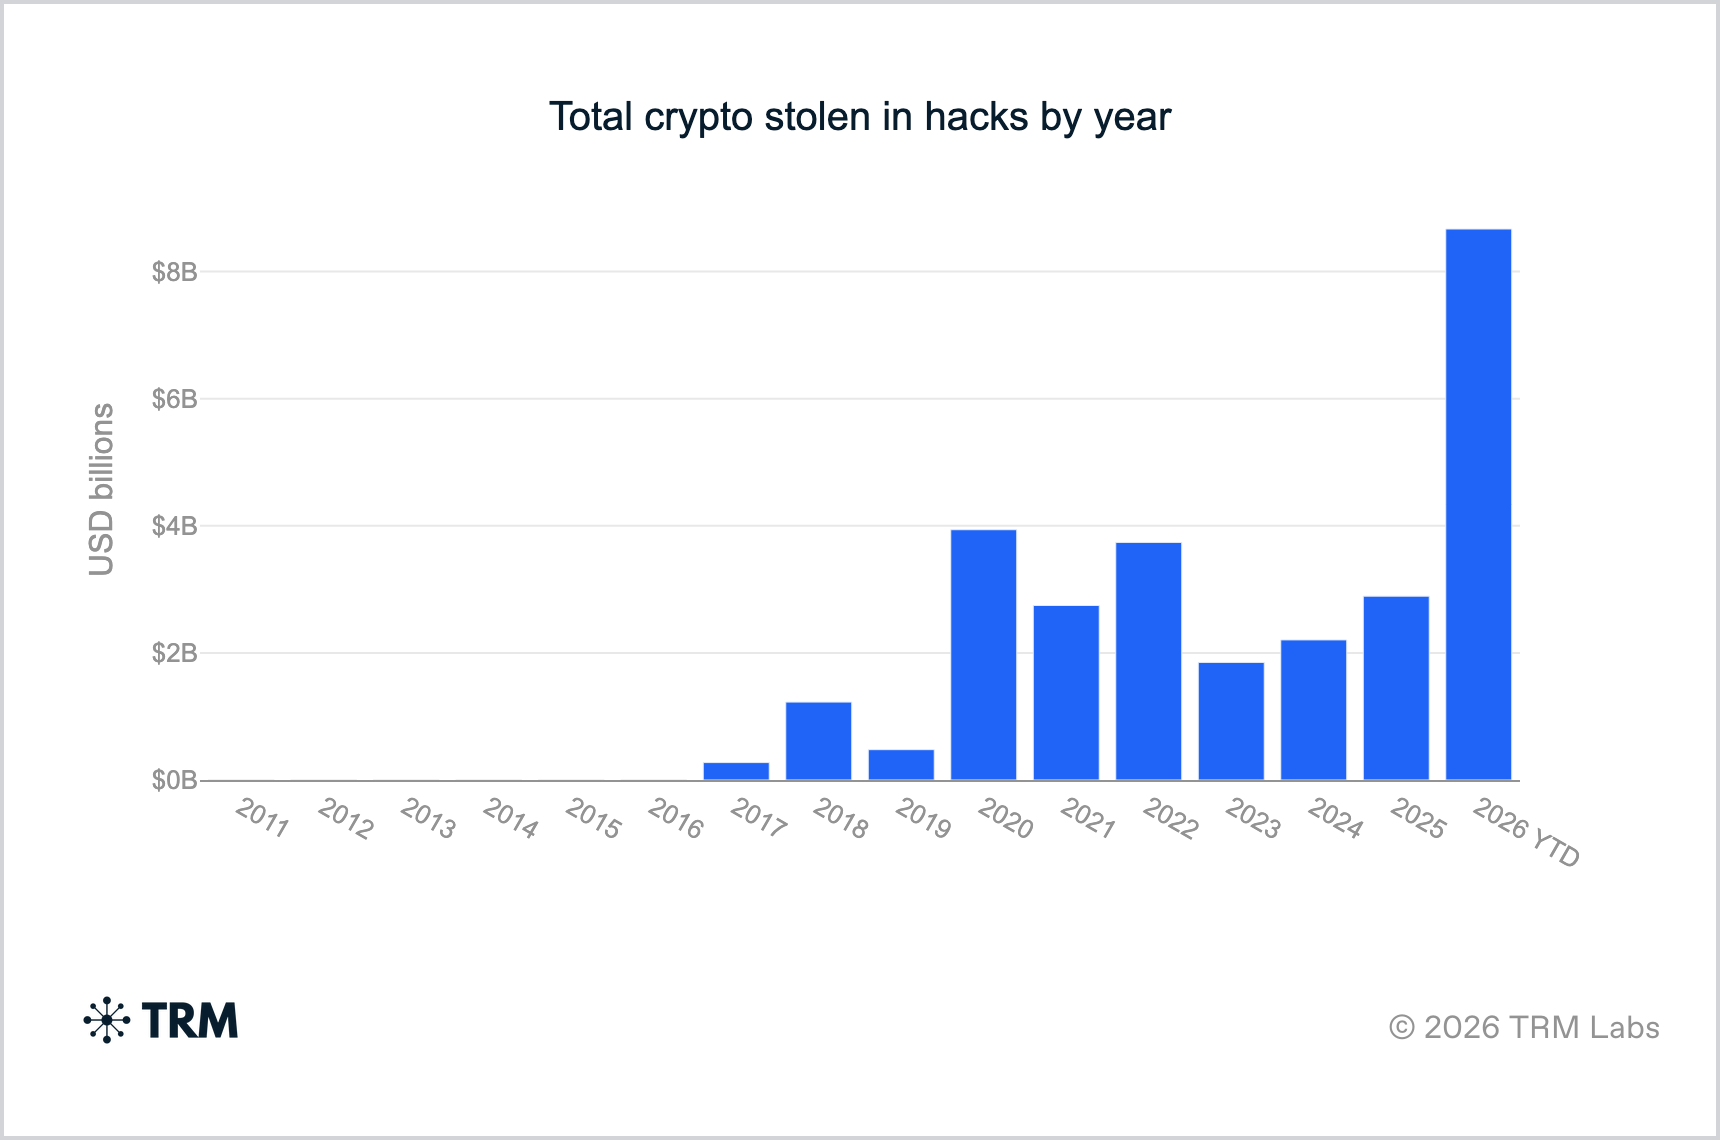
A TRM Labs szerint 2017 óta mintegy 12,8 milliárd dollárnyi kriptovalutát tulajdonítottak el észak-koreai szereplők, ebből 7,4 milliárdot 2026-ban – a szám pedig folyamatosan növekszik a mesterséges intelligencia térnyerésének köszönhetően.
Most nézzük meg, mely kriptotőzsdéket érintették az észak-koreai műveletek!
2025 február: Bybit hackertámadás
Tavaly februárban váratlanul megtámadták a Bybit kriptotőzsdét, ahonnan másfél milliárd dollárnyi Ethereum-alapú eszközt vontak ki a hackerek. A támadók a Safe tranzakció-aláírási folyamatának kompromittálásával érték el, hogy a jogosult aláírók mást hagyjanak jóvá, mint amit a felület mutatott.
A támadás nem közvetlenül az Ethereum kriptográfiáját törte fel, hanem a felhasználói és biztonsági rendszer közötti bizalmi láncot, így közvetlenül a Bybit tartalékkészletéhez fértek hozzá, a felhasználói egyenlegek nem sérültek.
Az FBI egy közleményében egyértelműen fogalmazott a támadók kilétéről:
„Észak-Korea felelős a Bybitről ellopott másfél milliárd dollárnyi digitális eszközért. Követjük az eszközök útját, ameddig csak tudjuk.”
Az ellopott vagyont ezután több ezer cím között osztották szét, különböző kriptovalutákra átváltva, és jelentős részük örökre elveszett az éterben.
2026 szeptember: Bitget hackertámadás
Másfél évvel a Bybit-eset után idén szeptemberben egy óvatlan pillanatban ismeretlen támadók 351 millió dollárnyi kriptovalutát mozgattak ki a szintén kínai kötődésű Bitget online tárcáiból, miután hozzáfértek egy háttérrendszerhez, és meghamisították a tranzakciók jóváhagyásakor megjelenő adatokat.
A Bitget szerint a privát kulcsok nem kerültek illetéktelen kezekbe. A Halborn és a TRM Labs elemzései alapján azonban a jóváhagyási folyamat manipulálása önmagában elegendőnek bizonyult.
Az ellopott ethert és XRP-t új tárcák között osztották szét, jellemzően 10 ezer ETH-s és 20 millió XRP-s egységekben. Egy részük a THORChain rendszerén keresztül bitcoinra váltva haladt tovább.
Gracy Chen, a vállalat vezérigazgatója nagyon valószínűnek nevezte az észak-koreai részvételt, de a támadók kilétét 100%-osan nem sikerült bizonyítani. Chen ugyanakkor megerősített mindenkit, hogy a tőzsde védelmi alapja fedezi a károkat, és 48-96 óra után visszaállt a tőzsde működése a normális kerékvágásba.
2026 október: Binance hackertámadás
Csütörtök este nagy port kavart a világ vezető kriptotőzsdéjének, a Binancenek a megtámadása, ugyanis minden korábbi rekordot sikerült megdönteniük a támadóknak. Tíz blokkláncon keresztül, összesen 6,5 milliárd dollárt sikerült a támadóknak eltulajdonítaniuk a tőzsdétől, ennek jelentős részét kevesebb mint húsz perc alatt.
A TRM Labs szerint a támadók előzetesen ötven EIP-7702-jóváhagyást készítettek, amelyek segítségével átirányították egy Ethereum-tárca működését. Más hálózatokon szabályosan aláírt, de jogosulatlan átutalások történtek. Ez a Binance több blokkláncot kiszolgáló aláírási infrastruktúrájának kompromittálására utal.
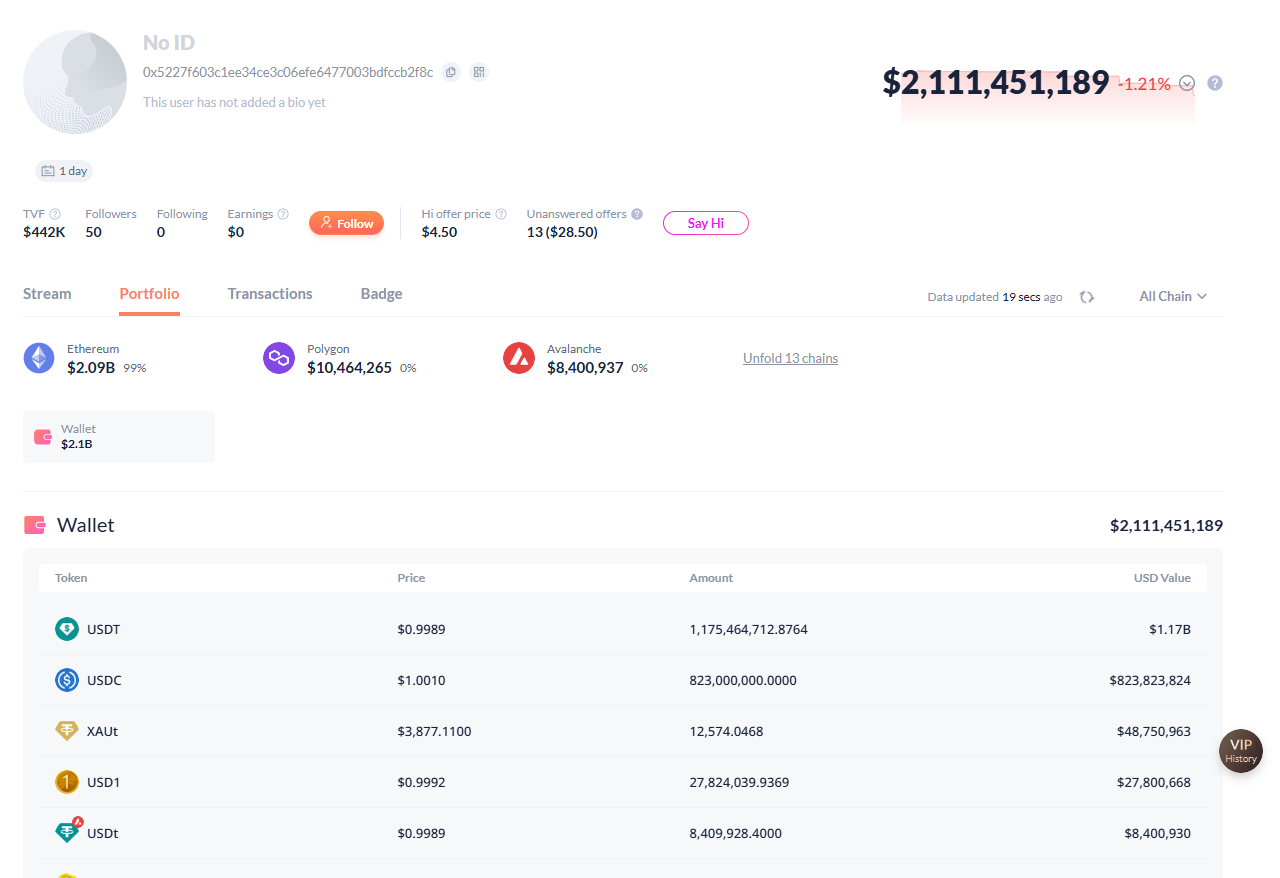
A Binance beszámolója szerint egy mérnök laptopjának feltörése is szerepet játszott a támadásban, amely igazolja a korábbi állításokat a hackercsoportok módszereiről.
Természetesen a piac azonnal reagált, ugyanakkor a digitális eszközök árfolyamában megfigyelhető károk mégsem voltak olyan súlyosak, mint azt várni lehetett volna egy Binance-szintű entitás feltörése esetén. Ennek egyik lehetséges magyarázata, hogy a tőzsde saját tartalékaira támaszkodva vállalta az ügyfélveszteségek fedezését, miközben a kibocsátók, a protokollok és a platformok igyekeztek azonnal zárolni az ellopott digitális eszközöket.
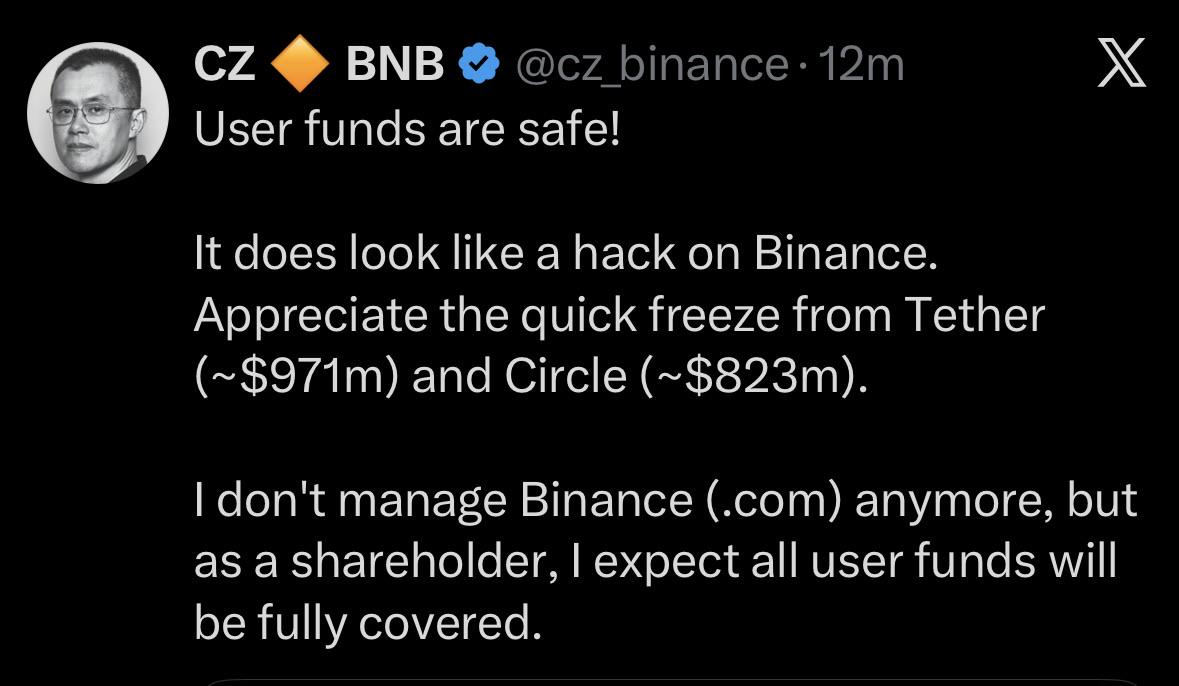
A piaci ellenálló képesség azonban nem azonos a támadás jelentéktelenségével.
Hová lett a pénz?
A Binance-támadás után a Tether, a Circle és más szereplők mintegy 2,7 milliárd dollárnyi eszközt zároltak. A támadók ugyanakkor több mint 420 ezer ethert és 18 270 bitcoint megszereztek, mintegy 2,4 milliárd dollár értékben.
A Bybit esetében ugyan nincsenek naprakész információk, de legutóbbi beszámolók szerint tavaly júliusban már az ellopott vagyon több mint 60%-a teljesen eltűnt, és csupán 5%-át sikerült befagyasztani.
A Bitget esetében egyáltalán nem számolnak azzal, hogy a közel 400 millió dolláros kárból bármennyit is sikerülne visszaszerezni – erről október másodikán tett ki közleményt a kriptotőzsde.
Ennek ellenére, köszönhetően a blokkláncnak a pénzmosási útvonalak és a tranzakciók ismertek: decentralizált váltók, pénzügyi protokollok, láncok közötti bridgek, mixerek és közvetítői hálózatok mellett OTC-brókereken keresztül előbb-utóbb tisztára lehet mosni az eltulajdonított digitális eszközöket, még akkor is, ha ez jelentős költséggel és időráfordítással jár. Amennyiben valaki ekkora mennyiségben elkezd például egy szűkebb likviditással rendelkező, kevésbé ellenőrzött protokollra rázúdítani tokeneket, akkor a tranzakciós költségek jelentősen megugranak, az eszközök árfolyama pedig el is mozdulhat – mivel nemcsak a legnagyobb kriptovalutákon keresztül zajlik a mosás.
Ezért lehetnek célpontok a kínai tőzsdék
A Binance, a Bybit, a Bitget, sőt még a KuCoin alapítói köre és üzleti története erős kínai kapcsolatokkal rendelkezik annak ellenére, hogy globálisan működő, ellenőrzött vállalatokról beszélünk.
Bár feltételezhetően a támadók nem a származásra való tekintettel választják ki célpontjaikat, a kezelhető vagyon, a hozzáférhető munkavállalók és a tranzakció-jóváhagyási rendszerek komoly vonzerővel bírnak, és ez Ázsiában könnyebben kiaknázható, mint mondjuk az Egyesült Államokban vagy Európában.
A sérülékenységeket belsős munkával a legegyszerűbb kihasználni, hamis toborzásokkal, a partnerek kompromittálásával, vagy éppen konstans megfigyeléssel. Jogosan merül fel ugyanakkor a kínai közvetítők vagy bennfentesek részvétele is, különösen a pénzmosási hálózatok miatt, de állami szintű kínai-koreai összejátszásra nyilvánosan igazolt bizonyíték nincsen.
Természetesen ez nem azt jelenti, hogy az amerikai és európai tőzsdék sérthetetlenek, ugyanakkor a Coinbase, vagy a Kraken esetében ilyen szintű biztonsági incidensekre egyelőre még nem volt példa. Szintén fontos megjegyezni azt, hogy az „öreg kontinensen” a fogyasztóvédelem a MiCA-irányelveknek köszönhetően világszerte az egyik legszigorúbb előírásokat támasztja alá, a bevezetés óta pedig a korábbi 3000 szereplőből már csupán 250-300 van jelen Európában – a szabályozói lemorzsolódás mértéke tehát meghaladja a 90%-ot.
A következő célpont már készülhet
Hiú ábránd lenne azt állítani, hogy egy ilyen zsákmány után Észak-Korea leáll. Az AI egyre meggyőzőbb adathalászatot és automatizált sérülékenység-keresést tesz lehetővé. A kvantumszámítás hosszabb távon a jelenlegi digitális aláírásokat fenyegetheti, de ezekben a támadásokban nem kvantumszámítógépek törték fel a titkosítást.
A védekezés alapja a független tranzakció-ellenőrzés, az elkülönített aláíró infrastruktúra, a szigorú hozzáférés-kezelés, a hardveres védelem és a valós idejű anomáliafigyelés.
A három támadás legfontosabb tanulsága, hogy a kriptotőzsdék legnagyobb gyengesége sokszor nem a blokklánc, hanem az azt működtető emberi és vállalati infrastruktúra.
Költs kriptóból közvetlenül a Kraken Krak Mastercarddal!
MI A TEENDŐD?- Regisztrálj a Krakenre a linkünkkel.
- Igényeld meg ingyenesen a Krak Cardot.
- Add hozzá Apple Payhez vagy Google Payhez.
- Vásárolj közvetlenül Kraken egyenlegedről akár 400+ kripto- és fiat eszközzel.
- Élvezd a 2% cashback-et a vásárlások után, havi vagy éves kártyadíj nélkül!