A Coinbase tagadja, hogy kritikus adatokat loptak volna el tőlük

Cikk meghallgatása
A Coinbase kriptotőzsde azt állítja, hogy az Amplitude elemzőcégnél történt incidens során bizonyos ügyfélelérhetőségi adatok kerültek nyilvánosságra, de ragaszkodik ahhoz, hogy saját rendszereiket nem törték fel.
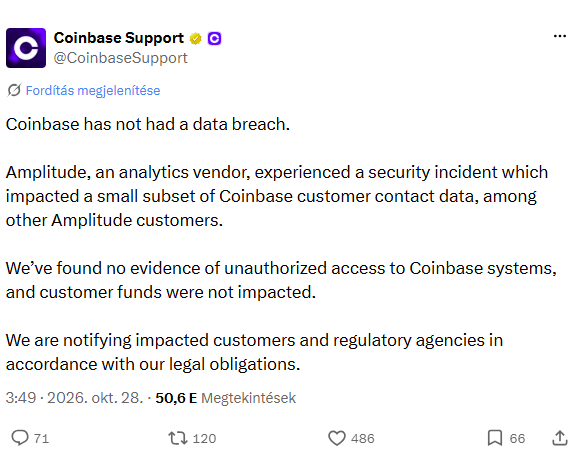
A Nasdaqon jegyzett Coinbase kriptotőzsde tagadta a hackertámadásról szóló jelentéseket, mondván, hogy az ügyfelek pénzeszközei biztonságban vannak. A tőzsde tisztázta, hogy az ügyféladatok feltöréséhez vezető incidens az Amplitude-nál, egy harmadik feles elemzőcégnél történt, és nem magánál a tőzsdénél. A kiszivárgott adatok csak a kapcsolattartási adatok „kis részhalmazát” tartalmazzák, a többi az Amplitude ügyfelekhez kapcsolódó adatok, közölte a Coinbase Support X felhasználója. A tőzsde a törvényi előírásoknak megfelelően e-mailben tájékoztatja az érintett ügyfeleket, hangsúlyozva, hogy rendszerei nem észleltek jogosulatlan hozzáférést.
Az eset újra jól mutatja az ellátási lánc kockázatait, ami azt jelenti, hogy az ügyfelek biztonsági kockázatokkal szembesülhetnek harmadik feles kapcsolatokon keresztül is. Még abban az esetben is, ha a vállalat alapvető infrastruktúrája biztonságban van. A Coinbase nem határozta meg, hogy hány ügyfelet érintett az incidens, vagy pontosan mely kapcsolattartási adatmezők voltak érintettek, így a kulcsfontosságú részletek egyelőre tisztázatlanok.
Míg az ügyfelek pénzeszközei biztonságban maradnak, a kiszivárgott e-mail címek és telefonszámok továbbra is értékes inputként szolgálhatnak adathalász és közösségi manipuláción alapuló támadásokhoz, még akkor is, ha a jelszavak, a privát kulcsok és a pénzeszközök nem kerültek veszélybe.
Az incidens pont akkor történt, amikor több dél-koreai pénzügyi cég is bejelentett ügyféladat-szivárgást. A Daishin Securities közölte, hogy 38 490 ügyfél személyes adatait lopták el, beleértve a neveket, az e-mail címeket és a mobiltelefonszámokat, miután a brókercég a múlt héten jogosulatlan hozzáférésre utaló jeleket észlelt hackerek részéről. Eközben a Bithumbnál is ügyfelek személyes adatai szivárogtak ki egy külső fél általi kibertámadás során, a Yonhap hírügynökség jelentése szerint. A pénzügyi hatóságok pedig már megkezdték a Mirae Asset Global Investments adatvédelmi incidensének kivizsgálását is.
Költs kriptóból közvetlenül a Kraken Krak Mastercarddal!
MI A TEENDŐD?- Regisztrálj a Krakenre a linkünkkel.
- Igényeld meg ingyenesen a Krak Cardot.
- Add hozzá Apple Payhez vagy Google Payhez.
- Vásárolj közvetlenül Kraken egyenlegedről akár 400+ kripto- és fiat eszközzel.
- Élvezd a 2% cashback-et a vásárlások után, havi vagy éves kártyadíj nélkül!