A marketingesek pontosan tudják, hogy elolvastad a reklámlevelet Gmailben – így állíthatod le őket

Cikk meghallgatása
Magyarországon a Gmail messze a legnépszerűbb e-mail szolgáltatás. Az NMHH 2025-ös felmérése alapján az emberek 83%-a használja magáncélú vagy üzleti célú e-mailezésre hazánkban. A második legnépszerűbb kliens a freemail maradt, nagyjából 20%-os használati aránnyal. Éppen ezért érdemes tisztában lenni azzal, hogyan követik nyomon az e-mailek megnyitását, és hogyan lehet ezt egyszerűen megakadályozni.
Az e-mailek megnyitását gyakran követőpixelekkel figyelik: ezek apró, gyakran átlátszó képek, amelyek a feladó szerveréről töltődnek be. Amikor az e-mailprogram lekéri a képet, a szerver rögzíti a megnyitás tényét és időpontját. Több ilyen adat összekapcsolásával akár az is kiderülhet, milyen gyakran és mikor olvassák az üzeneteket. Ehhez nem is kell linkre kattintani – elég, ha a képek automatikusan betöltődnek.
Az e-mailben érkező képek veszélyei
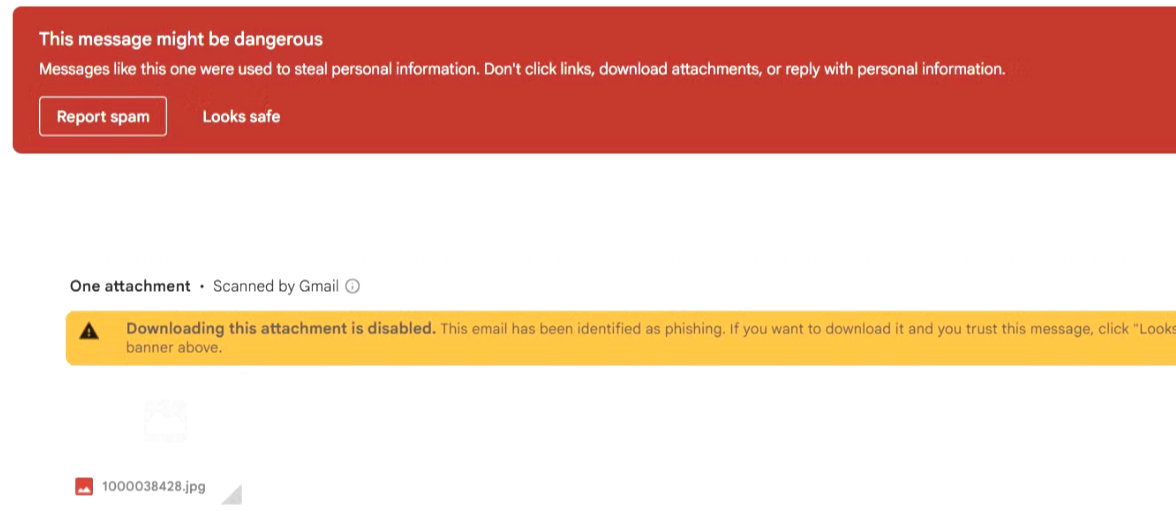
A távoli kapott képek azonban nem csak a követés miatt lehetnek problematikusak. Gyakran a megtévesztés eszközei is: a támadók ismert vállalatok logóit és arculati elemeit másolják le, hogy hitelesnek tűnő e-maileket készítsenek. A Microsoft például olyan phishingkampányokat vizsgált, amelyekben pontosan ezt a módszert alkalmazták, hogy az áldozatokat rávegyék a bejelentkezési adataik megadására. Ezeket a támadásokat elsősorban jelszólopásra és kezdeti hálózati hozzáférés megszerzésére használták.
Fontos különbséget tenni. Az e-mailben kapott (beágyazott) képek az üzenet részei: a feladó közvetlenül beleilleszti őket, ezért már a letöltéskor nálad vannak, és megjelenítésükhöz nem kell külső szerverre kapcsolódni. Ezzel szemben a távoli (külső) képek nincsenek benne az e-mailben – csak egy hivatkozás mutat rájuk egy idegen szerveren. Amikor az e-mailprogram betölti őket, kapcsolatot létesít a feladó szerverével, ami lehetővé teszi a követést és más kockázatokat is.
Bár a modern e-mailkliensek és a Google saját szűrői sokat védenek, a legbiztonságosabb, ha a külső képek nem töltődnek be automatikusan. A Gmail-ben a távoli képek (amelyek nem az e-mailben vannak, hanem a feladó szerveréről jönnek) alapból nem közvetlenül a feladótól töltődnek be. Először a Google szervere tölti le őket, megnézi, biztonságosak-e, és csak utána mutatja meg neked. Ez elrejti az IP-címedet a feladó elől, de a megnyitást így is érzékeli. A követés és a többi kockázat legegyszerűbb megakadályozása (ahogy más esetekben is), ha kikapcsoljuk az automatikus képletöltést.
Gmail webes felületen:
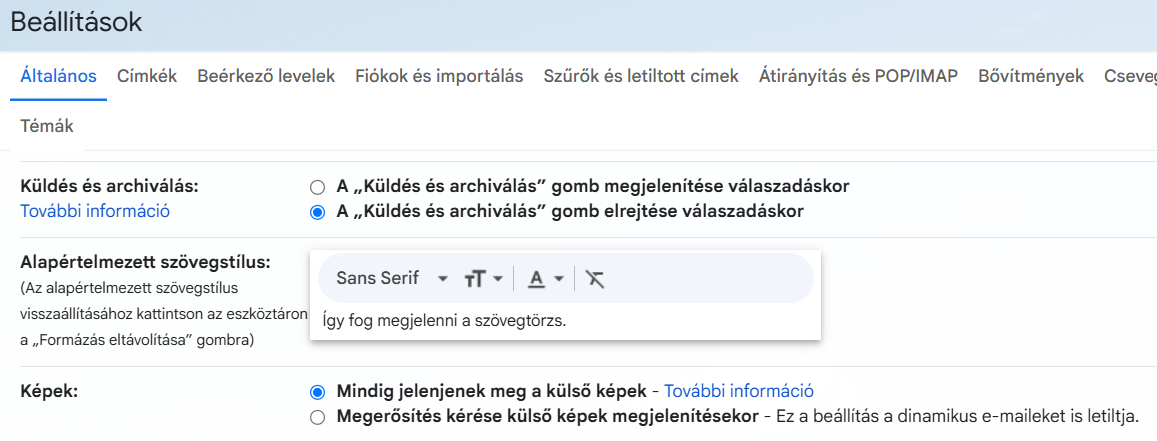
Jobb felső sarok → fogaskerék → Összes beállítás megtekintése → Általános lap → Képek rész → Megerősítés kérése külső képek megjelenítésekor → Mentés.
Gmail alkalmazásban:
Menü → Beállítások → a megfelelő fiók → Képek → Megerősítés kérése külső képek megjelenítésekor.
Ezután a Gmail nem tölti le automatikusan a távoli képeket. Az üzenet tetején megjelenik egy gomb, amellyel dönthetsz: megjeleníted-e őket, vagy olvasod tovább anélkül. Ha a feladó megbízható (például bank vagy jegyértékesítő), beállíthatod, hogy tőle mindig jelenjenek meg a képek.
A beállítás bekapcsolása után a gyanús üzeneteknél is erősebb a védelem: a képek és letöltések mindaddig blokkolva maradnak, amíg nem erősíted meg, hogy az üzenet biztonságos. Emellett az e-mailek áttekinthetőbbek lesznek, kevesebb zavaró elemmel. Érdemes a következő e-mail megnyitása előtt bekapcsolni. Így a kép alapú követőpixelek és az esetleges egyéb kockázatok sem aktiválódnak automatikusan, miközben továbbra is megjelenítheted a képeket, amikor tényleg szükséged van rájuk.
Költs kriptóból közvetlenül a Kraken Krak Mastercarddal!
MI A TEENDŐD?- Regisztrálj a Krakenre a linkünkkel.
- Igényeld meg ingyenesen a Krak Cardot.
- Add hozzá Apple Payhez vagy Google Payhez.
- Vásárolj közvetlenül Kraken egyenlegedről akár 400+ kripto- és fiat eszközzel.
- Élvezd a 2% cashback-et a vásárlások után, havi vagy éves kártyadíj nélkül!