Egy most felfedezett iPhone kémprogram már közvetlenül a kriptotárcákat keresi


Cikk meghallgatása
Egy továbbfejlesztett, iPhone-okat támadó kémprogram már nemcsak személyes adatokat gyűjthet, hanem kifejezetten a kriptotárcákhoz kapcsolódó információkat is keresi. A P7 DarkSword nevű változat 15 másodpercenként kérhet új utasításokat a támadók szerverétől, ami komoly kérdéseket vet fel a mobilon tárolt kriptós adatok biztonságával kapcsolatban.
Az iVerify biztonsági cég október 8-án tette közzé azt a publikációt, amely ismertette a P7 DarkSword nevű kémprogram változat működését, miután egy augusztusi fertőzés kivizsgálása során azonosította annak működési eljárását. A felfedezés különösen azok számára lehet fontos, akik iPhone-jukon intézik kriptovalutás ügyeiket, vagy ugyanazon az eszközön tárolnak pénzügyi és személyes információkat.
Két külön funkcióval keresi a kriptotárcákat
A kártevő egyik legkifinomultabb tulajdonsága, hogy célzottan képes felkutatni a kriptovalutás alkalmazásokat. A „wallet_scan” nevű funkció a fertőzött készüléken telepített tárcaalkalmazásokat keresi, míg a „wallet_extract” az imToken tárcához kapcsolódó adatok begyűjtésére szolgál.
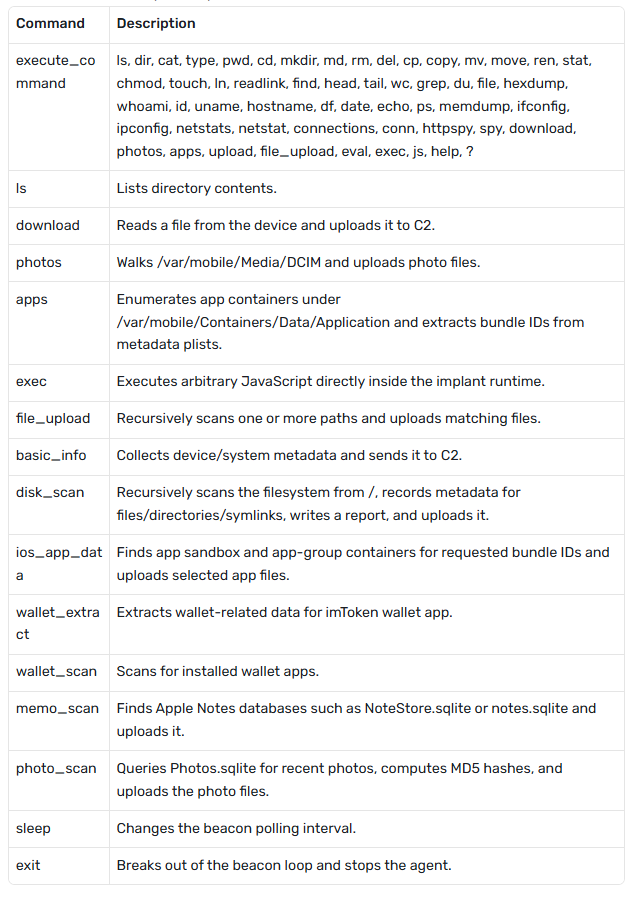
A kártevő által használt parancsok, köztük a tárca keresés és a tárca adatok ellopása
Ez azért lényeges, mert a támadóknak így nem feltétlenül kell minden alkalmazást egyformán vizsgálniuk. Először elég csak beazonosítaniuk azokat a készülékeket, amelyeken kriptovaluták kezelésére alkalmas appok találhatók.
A veszély azonban nem korlátozódik a tárcákra. A P7 DarkSword hozzáférhet bizonyos alkalmazásfájlokhoz, fényképekhez és az Apple Notes jegyzetekhez is. Ha valaki például egy jegyzetben tárolja a tárcája helyreállító kifejezését vagy jelszavát, ezek az adatok szintén veszélybe kerülhetnek.
A kémprogram alapértelmezés szerint 15 másodpercenként kapcsolatba léphet a támadók által irányított szerverrel, hogy új utasításokat kérjen. Az időköz módosítható, a kezelők pedig további fájlok keresését és újabb adatgyűjtési műveletek indítását is kezdeményezhetik. Ez azt jelenti, hogy a fertőzés után a támadók nem feltétlenül egyetlen, előre meghatározott adatgyűjtési folyamatra támaszkodnak, hanem távolról is irányíthatják, milyen információkat próbáljon megszerezni a kártevő alkalmazás.
A program az Apple Keychain rendszerében tárolt hitelesítési adatokra is ráment. A korábbi DarkSword-változatokhoz képest a P7 módosított eljárással készíti elő ezeket az információkat továbbításra. Fontos azonban, hogy a tárcaadatok begyűjtése önmagában még nem bizonyítja a kriptovaluták ellopását. Az iVerify nem közölt bizonyítékot sikeres kriptolopásról, és az érintett felhasználók számát sem határozta meg.
Mit tehetnek az iPhone-tulajdonosok?
A beszámoló szerint a P7 DarkSword képességei egy már korábban kompromittált készüléken alkalmazhatók. A kutatás nem igazolta, hogy a kémprogram megkerüli az Apple legújabb biztonsági frissítéseit.
Az Apple korábban már javította a DarkSwordhoz kapcsolódó, dokumentált sebezhetőségeket. A gyakorlati tanulság ezért egyértelmű. Érdemes naprakészen tartani az iOS-t, bekapcsolni az automatikus frissítéseket, és kerülni a helyreállító kifejezések, privát kulcsok vagy jelszavak egyszerű jegyzetekben való tárolását.
A kriptobiztonság ugyanis nem kizárólag a blokklánc védelmén múlik. Ha egy támadó hozzáfér egy felhasználó telefonjához, az azon tárolt érzékeny adatokon keresztül is megpróbálhatja ellopni a felhasználók kriptoeszközeit.
Költs kriptóból közvetlenül a Kraken Krak Mastercarddal!
MI A TEENDŐD?- Regisztrálj a Krakenre a linkünkkel.
- Igényeld meg ingyenesen a Krak Cardot.
- Add hozzá Apple Payhez vagy Google Payhez.
- Vásárolj közvetlenül Kraken egyenlegedről akár 400+ kripto- és fiat eszközzel.
- Élvezd a 2% cashback-et a vásárlások után, havi vagy éves kártyadíj nélkül!