Kibertámadást akadályoztak meg a brit szupermarketek hűtői ellen

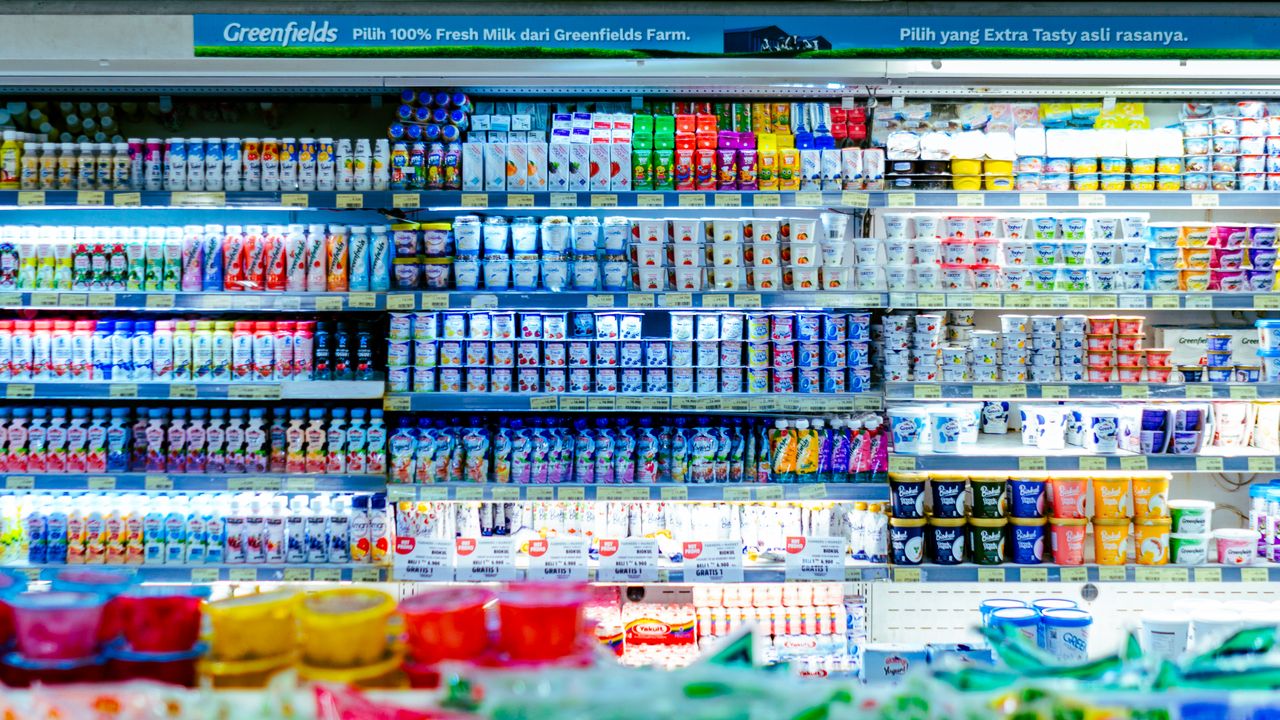
Több tízezer hűtőt és fagyasztót választottak le titokban az internetről az Egyesült Királyságban, miután kutatók jelszóbiztonsági hiányosságot fedeztek fel. A BBC pénteki beszámolója szerint a probléma lehetővé tehette volna hackerek számára, hogy több tíz millió font értékű élelmiszert tegyenek tönkre.
Jelszókezelési hiba a brit gyártmányú vezérlőkben
A hiba a brit Resource Data Management (RDM) vállalat által gyártott eszközökben jelentkezett. Ezek az egységek szupermarketek, raktárak, benzinkutak és stadionok hűtőinek és fagyasztóinak hőmérsékletét szabályozzák. A hiányosságot először Neil McCourt, az Omega Solutions mérnöke fedezte fel. Cége ezt követően felkérte a Pen Test Partners kiberbiztonsági vállalatot az ügy kivizsgálására. Mindkét cég tájékoztatta az RDM-et és a hatóságokat a problémáról.
A BBC jelentése szerint az eszközök gyenge jelszavakkal rendelkeztek, hasonlóan ahhoz a biztonsági réshez, amelyet korábban hackerek arra használtak fel, hogy behatoljanak a Danfoss európai rendszereibe.
„Ennek az esetnek figyelmeztető jelként kell szolgálnia az egész hűtéstechnikai szektor számára.” – nyilatkozta a The Guardiannek Garry Turner-Smith, az Omega Solutions munkatársa.
Több ezer hűtőt kapcsoltak le
Miután október végén jelentették a problémát, az Egyesült Királyság Nemzeti Kiberbiztonsági Központja (NCSC), a Környezetvédelmi, Élelmezési és Vidékügyi Minisztériuma, valamint az Élelmiszerszabványügyi Ügynökség tárgyalásokat folytatott a kiskereskedőkkel. Arra kérték a csapatokat, hogy vegyék fel a kapcsolatot azokkal a vállalatokkal, amelyeket esetleg érinthet a probléma.
A dolgozók ezután leválasztották az eszközöket az internetről. Néhányan távolról tették ezt, míg mások kihúzták a kábeleket, és kézzel kezdték ellenőrizni a hőmérsékletet. Egy nagy kiskereskedelmi lánc egyik dolgozója a BBC-nek elmondta, hogy egy héten keresztül naponta több száz eszközt választottak le.
„Úgy tűnt, mintha versenyfutás lenne az idővel.” – mondta a dolgozó, hozzátéve, hogy a romlott élelmiszerek több millió fontba kerülhettek volna a raktáraknak.
Ken Munro, a Pen Test Partners munkatársa elmondta, hogy a csapat titokban tartotta a problémát, hogy elkerülje a hackerek és olyan országok, mint Irán, értesítését.
Hűtőrendszereket vettek célba a hackerek Európa-szerte
Az Egyesült Királyság tehát komoly intézkedéseket hozott, miután az idén három hullámban érkeztek támadások hűtőberendezések és fagyasztók ellen. Augusztusban hackerek amerikai katonai támaszpontokon található hűtőket vettek célba. Október 11-én és 12-én a Danfoss rendszereit támadták meg, ami Franciaországban több száz szupermarketben és élelmiszeripari vállalkozásnál okozott problémákat.
November 1-jén és 2-án újabb támadás ért vállalkozásokat hét európai országban, a legsúlyosabban Belgiumot és Luxemburgot érintette az incidens. Franciaországban néhány vérellátó központ is érintett volt. Francia hírszerzési tisztviselők az iráni Forradalmi Gárdát tették felelőssé az októberi támadásért, Irán azonban tagadta, hogy bármi köze lenne az esethez.
A támadás 700 telephelyet érintett, és 15 tüzet okozott, miután a hackerek megemelték a hűtőberendezések hőmérsékletét. A The Telegraph arról is beszámolt, hogy két oroszbarát csoport, a NoName057(16) és a Z-Pentest magára vállalta a támadást. Egyes kiberbiztonsági elemzők azonban kétségbe vonják állításaik hitelességét.
Az RDM vitatja a probléma súlyosságát
Az RDM közölte, hogy az általuk tapasztalt biztonsági probléma eltér az Európában észlelt támadásoktól. Érvelésük szerint a hackereknek először hozzá kellene férniük valamelyik eszközükhöz.
Ged Evans, az RDM vezérigazgatója a BBC-nek elmondta, hogy a problémát tesztelés során fedezték fel. Hozzátette: a kutatók a szokásos teszteken túlmenően szétszerelték a vállalat hardvereszközeit. Evans közlése szerint az RDM gyorsan cselekedett a hiba elhárítása érdekében. Kiadták az első biztonsági frissítéseket, és tájékoztatták az ügyfeleket arról, hogyan biztosíthatják rendszereik védelmét. Az RDM emellett azt is állította, hogy nem találtak arra utaló jelet, miszerint hackerek behatoltak volna a rendszereikbe.
Költs kriptóból közvetlenül a Kraken Krak Mastercarddal!
MI A TEENDŐD?- Regisztrálj a Krakenre a linkünkkel.
- Igényeld meg ingyenesen a Krak Cardot.
- Add hozzá Apple Payhez vagy Google Payhez.
- Vásárolj közvetlenül Kraken egyenlegedről akár 400+ kripto- és fiat eszközzel.
- Élvezd a 2% cashback-et a vásárlások után, havi vagy éves kártyadíj nélkül!