Egy újabb súlyos adatszivárgás, ami non-KYC kártyával soha nem történhetett volna meg

Cikk meghallgatása
A Gnosis a kriptovilág egyik jól ismert szereplője: ők állnak a Gnosis Chain mögött, és ők fejlesztették a Safe okosszerződéses tárcákat is. A Gnosis Chain fő célja, hogy egy gyors, olcsó és megbízható Ethereum-kompatibilis blokkláncot biztosítson mindennapi használatra. A Gnosis Pay pedig a cég önálló, saját letéti kezelésű Visa betéti kártyája, amellyel közvetlenül a saját Safe-tárcából költhet a felhasználó stabilcoinokat a mindennapi vásárlásoknál. Magyarországi lakosként is igényelhető, tehát ha valaki kriptóval szeretne fizetni boltban vagy online anélkül, hogy a pénzét egy centralizált szolgáltatóra bízná, könnyen találkozhat vele.
Mi történt november 3-án?
A kriptovalutákhoz kapcsolódó Visa betéti kártyákat kibocsátó Gnosis Pay november hatodikán nyilvánosságra hozta, hogy biztonsági incidens történt: illetéktelenek hozzáfértek az ügyfelek bankkártyaadataihoz, lakcímeihez és a kriptotárcacímekhez is. A cég közlése szerint november 3-án észlelték, hogy jogosulatlan hozzáférés történt a régi, lakossági kártyarendszerükben, és két órán belül megkezdték az elhárítást. Hangsúlyozták, hogy az ügyfelek pénzeszközei nem sérültek, és a cég különálló vállalati platformja sem volt érintett. Ez utóbbi olyan megoldást nyújt, amellyel más cégek a saját márkanevük alatt adhatnak ki kártyákat (ez a white-label szolgáltatás).
A kiszivárgott adatok között szerepeltek a teljes bankkártyaszámok, a lejárati dátumok, a CVV-kódok, az ügyfelek nevei, lakcímei, valamint a fiókokhoz kapcsolódó tárcacímek. Emellett e-mail-címek, telefonszámok, állampolgársági adatok, és bizonyos esetekben banki információk (például IBAN- és BIC-adatok) is illetéktelen kezekbe kerültek.
Egy Gnosis Pay-ügyfél által megosztott biztonsági értesítés részletesen felsorolta a kiszivárgott személyes és pénzügyi adatokat. Az egyik ilyen levél megerősítette, hogy az ügyfél bankkártyáját november 3-án letiltották, és gyanús tranzakciót vagy pénzmozgást nem észleltek.
Nem ez az első komolyabb probléma a Gnosis Pay oldalán
Ez nem az első komoly biztonsági eset a Gnosis Pay történetében. 2026. június 1-jén támadók kihasználtak egy sérülékenységet a Delay Module és a Roles Module szoftvermodulokban, amelyek a kártyákhoz kapcsolódó Safe-tárcák infrastruktúráját védték. Ennek következtében bizonyos felhasználói tárcák és a bennük tárolt pénzeszközök veszélybe kerültek vagy kompromittálódtak. A támadók összesen körülbelül 1,5 millió dollárt tudtak elvinni, további nagyjából 300 ezer dollár pedig elérhetetlenné vált. A Gnosis gyorsan elszigetelte a problémát, leállította a kártyaszolgáltatásokat, és átvállalta a veszteségeket – minden érintett felhasználó visszakapta a pénzét.
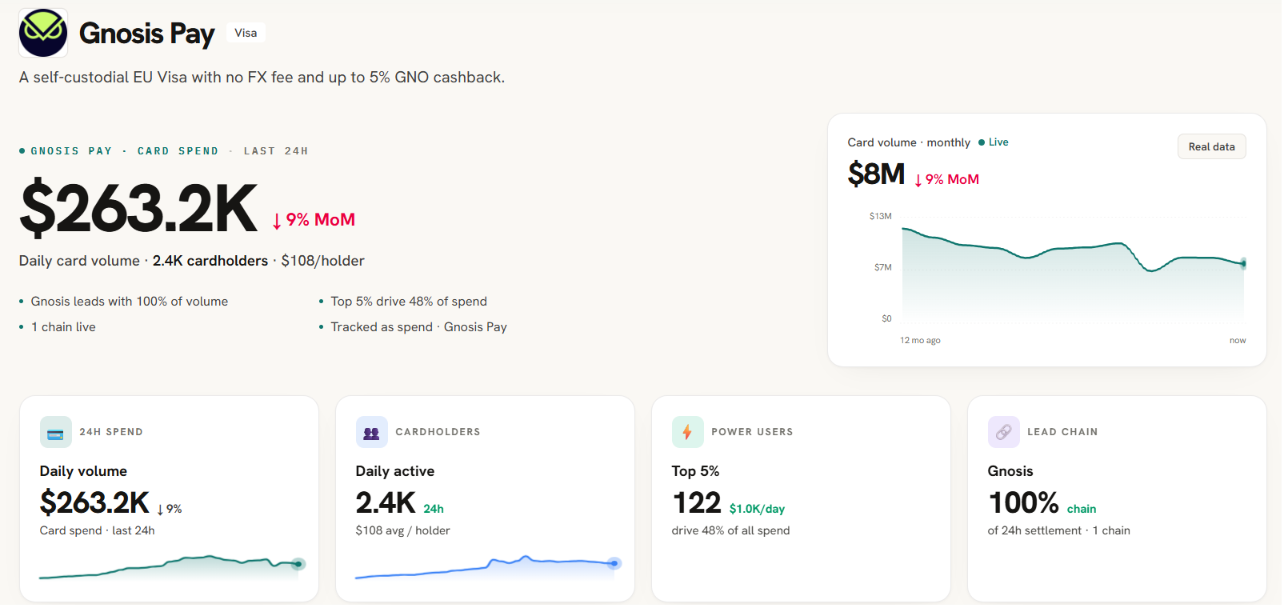
A legfrissebb incidens után a Gnosis Pay lecserélte a kompromittálódott biztonsági hitelesítő adatokat, megszüntette a biztonsági rést, és kötelezővé tette a 3D Secure-hitelesítést az online fizetéseknél mindaddig, amíg a régi rendszert december 20-án végleg kivezetik. A cég figyelmeztette ügyfeleit, hogy számítsanak adathalász (phishing) kísérletekre, amelyek során a támadók a megszerzett személyes vagy tranzakciós adatokat használhatják fel, és közölte, hogy fokozottan figyeli a kiszivárgott adatok esetleges visszaélésszerű felhasználását. A Gnosis Pay-nek körülbelül 2400 napi aktív kártyabirtokosa van és az előző 24 órában 263 200 dollár értékű tranzakciót dolgozott fel:
Azt azért ne felejtsük el, hogy egy non-KYC kriptokártya esetében az ilyen típusú adatszivárgás gyakorlatilag nem fordulhat elő, mert a szolgáltató eleve nem gyűjt és nem tárol személyes azonosító adatokat (név, lakcím, személyi igazolvány, telefonszám stb.). Nincs mit ellopni: sem teljes kártyaadatok + lakcím kombinációja, sem KYC-dokumentumok, sem e-mail–tárcacím összekapcsolás.
A kártya használatához legtöbbször csak egy kriptotárca és egy e-mail elegendő, így a legrosszabb esetben is csak nagyon korlátozott technikai információ kerülhet illetéktelen kezekbe. Éppen ezért sokan továbbra is a non-KYC megoldásokat tartják biztonságosabbnak: nincs központi adatbázis, ami egyszerre több ezer ember személyes és pénzügyi adatát tartalmazza, és amit egyetlen sikeres támadással ki lehet üríteni. Ilyen kártyák a Ofiat, a Zypto, a SolCard vagy éppen a Freedomia.
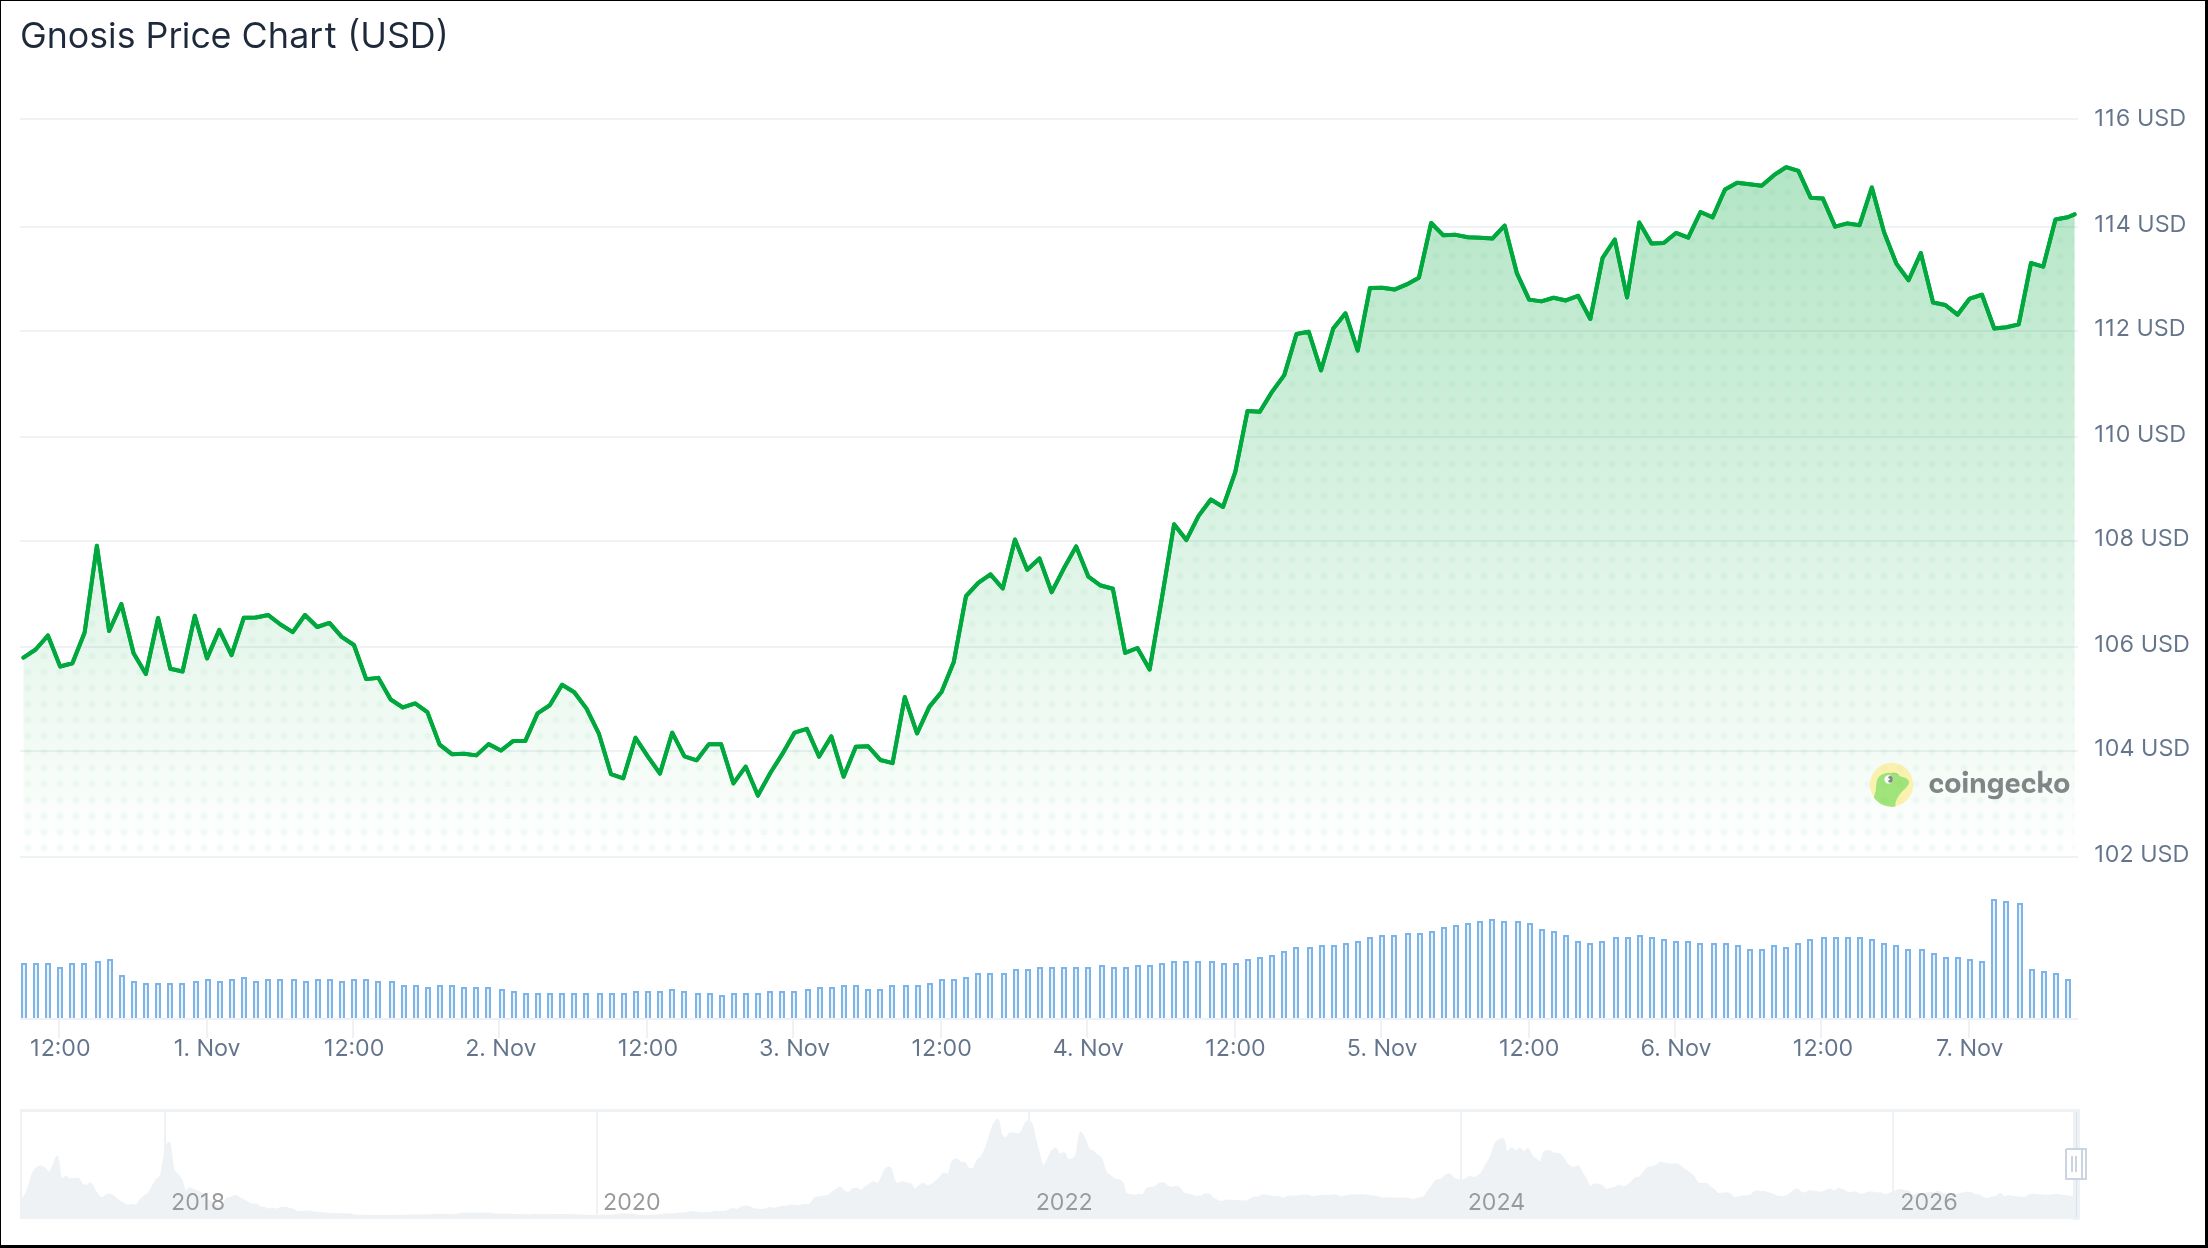
A Gnosis natív kriptovalutájának, a GNO-nak az árfolyamát ez az eset nem rázta meg nagyon, aktuálisan 114 dollár körül kereskednek a coinnal. Ez 24 órán belül 0,8%-os csökkenés, de hét napon belül még mindig masszív, 8%-os emelkedést mutat a coin.
Költs kriptóból közvetlenül a Kraken Krak Mastercarddal!
MI A TEENDŐD?- Regisztrálj a Krakenre a linkünkkel.
- Igényeld meg ingyenesen a Krak Cardot.
- Add hozzá Apple Payhez vagy Google Payhez.
- Vásárolj közvetlenül Kraken egyenlegedről akár 400+ kripto- és fiat eszközzel.
- Élvezd a 2% cashback-et a vásárlások után, havi vagy éves kártyadíj nélkül!