Újabb adatbiztonsági incidens érte a Revolutot, most egy amerikai partner került bajba, de magyarok is érintettek

Cikk meghallgatása
A Revolut szeptemberben két különálló adatbiztonsági incidensről is tájékoztatta ügyfeleit. Az egyik eset a korábbi amerikai brókerpartner, a DriveWealth rendszerét érintette, miközben egy másik támadás során jelentős mennyiségű, főként kriptobefektetőkhöz kapcsolódó adat kerülhetett illetéktelenekhez.
A DriveWealth rendszeréhez is hozzáfértek
A szeptember 4-én és 5-én történt támadás során ismeretlen elkövetők szociális manipulációs módszerekkel jutottak be a DriveWealth rendszereibe. A New York-i székhelyű vállalat korábban a Revolut amerikai részvénykereskedéséhez biztosított brókerszolgáltatást, így bizonyos korábbi ügyféladatok továbbra is megtalálhatók voltak a rendszerében.
JUST IN: Revolut is emailing customers about another data incident. This one is at DriveWealth, the US broker that used to handle Revolut’s US share trading.
DriveWealth says unauthorised access hit its systems on 4–5 September. The data taken is older customer-profile… pic.twitter.com/xPO7YbOk57
— Max Karpis (@maxkarpis) September 24, 2026
A rendelkezésre álló információk szerint az érintett adatok között nevek, e-mail-címek, életkorra és nemre vonatkozó információk, állampolgársági adatok, postai címek, valamint a foglalkoztatással kapcsolatos adatok szerepelhettek. A Revolut hangsúlyozta, hogy az európai gazdasági térség ügyfeleinél 2023 utáni adatok nem érintettek, mivel ezek továbbítását a DriveWealth felé korábban megszüntették.
A két vállalat egyelőre nem közölte, pontosan hány ügyfelet érintett az incidens, és azt sem részletezték, hogyan sikerült a támadóknak hozzáférést szerezniük a rendszerhez. A Revolut ugyanakkor közölte, hogy az alapvető informatikai infrastruktúrája, az ügyfélszámlák és a felhasználók pénzeszközei nem kerültek veszélybe.
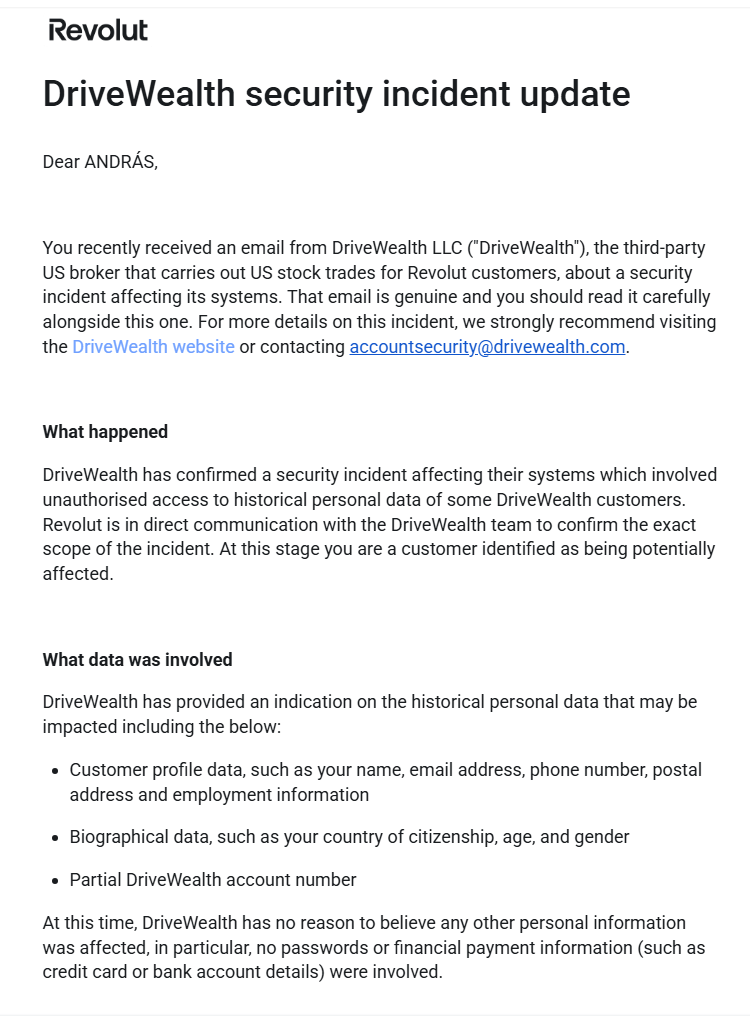
A levél, amit a Revolut küldött az ügyfeleknek a tegnapi nap folyamán
Nem a pénzforgalmi rendszert érintette a támadás
A történtek azért is fontosak, mert egy adatvédelmi incidens nem feltétlenül jelent közvetlen hozzáférést a felhasználók pénzéhez. Ebben az esetben a nyilvánosságra került információk elsősorban személyes és kapcsolattartási adatokhoz kötődnek, amelyek önmagukban nem teszik lehetővé egy bankszámla vagy befektetési számla közvetlen kiürítését.
Ezek az adatok azonban későbbi csalási kísérletekhez felhasználhatók. Ha egy támadó például egy ügyfél nevét, e-mail-címét, lakóhelyét és egyéb személyes adatait ismeri, sokkal hitelesebbnek tűnő adathalász üzenetet készíthet. Egy ilyen megkeresés akár egy ismert pénzügyi szolgáltató nevében is érkezhet, és arra próbálhatja rávenni az érintettet, hogy adja meg jelszavát, erősítsen meg egy tranzakciót vagy kattintson egy rosszindulatú hivatkozásra.
Ezért egy ilyen incidens akkor is kockázatot jelenthet, ha közvetlen pénzügyi veszteséget nem okozott. A megszerzett személyes adatok hosszabb időn keresztül is értéket képviselhetnek, különösen akkor, ha más forrásokból származó információkkal összekapcsolhatók. A támadók így az ügyfélről kialakított részletesebb profil alapján célzottabb csalási kísérleteket indíthatnak.
A Revolut az eset kapcsán azt is jelezte, hogy a történtek nem érintették az alapvető működését, a pénzeszközöket vagy az ügyfélszámlákat. A DriveWealth által kiküldött értesítés szintén arra hívta fel a figyelmet, hogy a támadás korábbi ügyfélprofilokat érintett. A cikkhez mellékelt képernyőkép ezt a hivatalos tájékoztatást mutatja be.
Egy másik támadásban kriptobefektetők adatai kerültek elő
A DriveWealth-incidens mellett a Revolut korábban egy másik adatbiztonsági támadásról is beszámolt. Ebben a támadók egy olasz kormányzati e-mail-cím felhasználásával jutottak hozzá bizonyos ügyféladatokhoz.
Az ügy később zsarolási kísérletté alakult: a támadók először 760 millió dollárnak megfelelő összeget követeltek bitcoinban, majd később mintegy 3 millió dollárra csökkentették követelésüket. Ezt követően közzétették az úgynevezett Italy Files egy részét, amelyek a beszámolók szerint mintegy 680 nagy értékű kriptobefektető adatait tartalmazzák.
A két incidens tehát eltérő módon történt, de egyaránt rámutat arra, hogy a pénzügyi szolgáltatóknál tárolt személyes adatok önmagukban is értékes célpontot jelenthetnek. A Revolut szerint egyik esetben sem kerültek veszélybe az ügyfelek pénzeszközei vagy alapvető számlafunkciói, a kiszivárgott személyes adatok azonban hosszabb távon is felhasználhatók célzott csalásokhoz.
Költs kriptóból közvetlenül a Kraken Krak Mastercarddal!
MI A TEENDŐD?- Regisztrálj a Krakenre a linkünkkel.
- Igényeld meg ingyenesen a Krak Cardot.
- Add hozzá Apple Payhez vagy Google Payhez.
- Vásárolj közvetlenül Kraken egyenlegedről akár 400+ kripto- és fiat eszközzel.
- Élvezd a 2% cashback-et a vásárlások után, havi vagy éves kártyadíj nélkül!