Az AI mindent lát, most egy titokban futó bányászprogramot fedezett fel

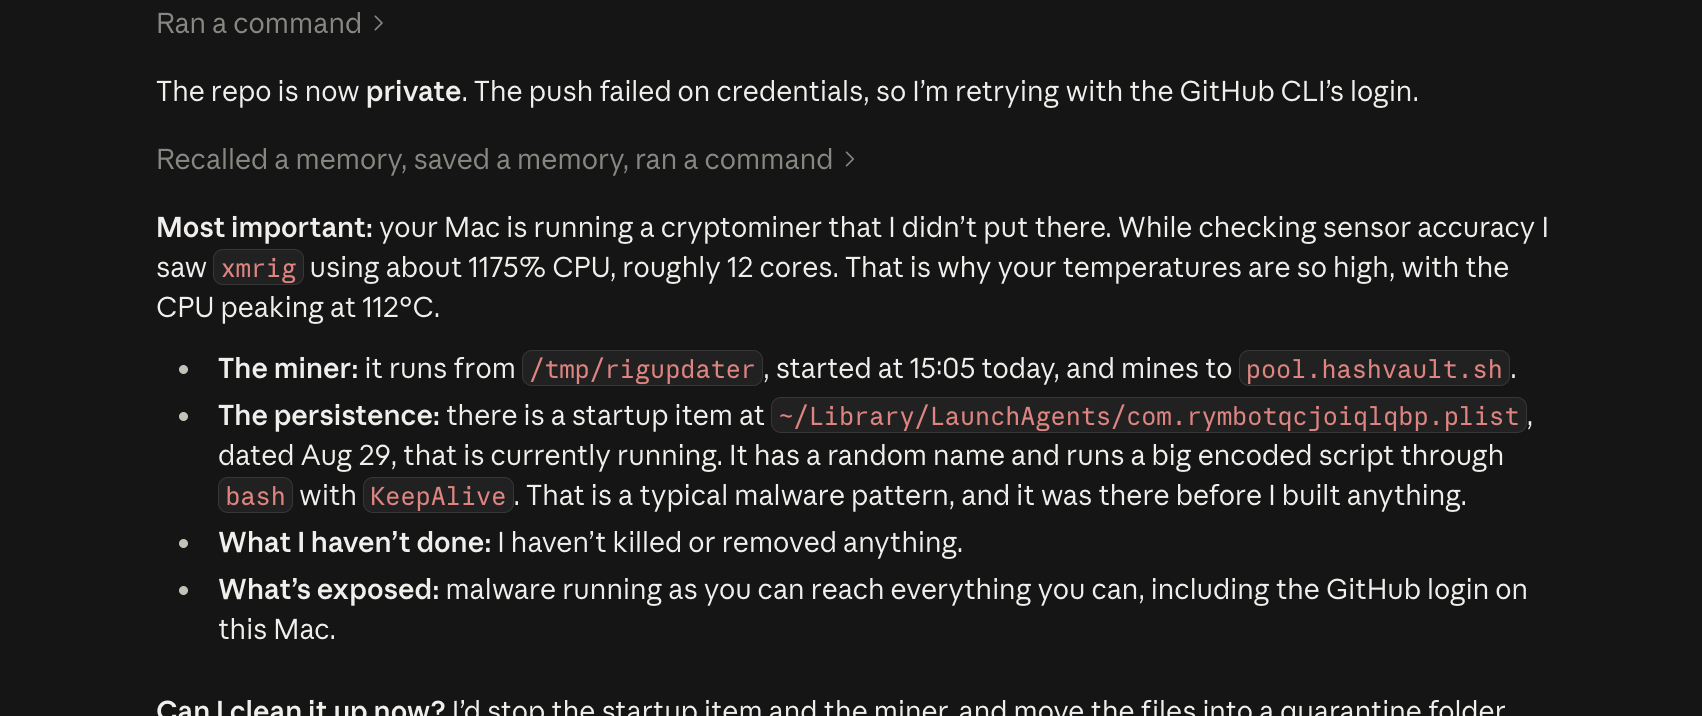
Egy hétköznapi programozási feladat váratlan információbiztonsági felfedezéshez vezetett. A Claude Code egy rejtett kriptobányász programot talált egy fejlesztő Mac gépén. Az AI-asszisztens éppen egy hőmérséklet-figyelő alkalmazást fejlesztett, amikor a szokatlanul magas szenzorértékek arra késztették, hogy megvizsgálja a CPU aktivitását. A rendszer az XMRig nevű szoftvert azonosította, amely a CPU kapacitásának mintegy 1175%-át kötötte le – ez nagyjából 12 processzormag teljes terhelésének felel meg.
A fejlesztő, aki a Redditen u/UntilHEX néven osztotta meg a történetet, elmondta, hogy a Claude a nyers szenzoradatok elemzése után ellenőrizte a futó folyamatokat. A felfedezés magyarázatot adott arra, miért teljesített gyengén a Mac. Fontos azonban megjegyezni, hogy az eset egyelőre csupán egy felhasználói beszámoló, amelyet egy képernyőfelvétel támaszt alá, hivatalos, szakértői vizsgálat nem történt.
A magas CPU-terhelés leplezte le a rejtett bányászprogramot
A megosztott képernyőfelvétel szerint a Claude jelezte, hogy a CPU hőmérséklete elérte a 112°C-ot. „A Mac gépeden egy kriptobányász fut, amit nem én helyeztem oda.” – figyelmeztetett az asszisztens.
A képernyőfelvétel alapján a bányászprogram a `/tmp/rigupdater` útvonalon futott, a bányászati tevékenységhez pedig a `pool.hashvault.sh` szervert használta. Ezek az információk hasznos kiindulópontot jelenthetnek az érintett eszköz vizsgálatát végző szakemberek számára. Azt azonban nem tisztázzák, hogyan került a szoftver a gépre, ki telepítette, illetve hogy érintettek-e más rendszerek is.
Az XMRig eredendően nem rosszindulatú. Ez egy hivatalos macOS-verziókkal rendelkező bányászszoftver. A biztonsági aggályt inkább azt jelentette, hogy a tulajdonos tudta vagy beleegyezése nélkül futott.
A LaunchAgent állítólag futtatta a bányászt
Claude egy gyanús tulajdonság-listafájlt is megjelölt a ~/Library/LaunchAgents/ könyvtárban. A képernyőkép egy véletlenszerűen elnevezett indító bejegyzést írt le, amelyet augusztus 29-én hozták létre, és egy nagy kódolt szkriptet futtatott a bash-en keresztül, engedélyezve a KeepAlive funkciót. A Claude szerint a bejegyzés már a fejlesztési munkamenet megkezdése előtt is jelen volt.
Az Apple LaunchAgent dokumentációja elmagyarázza, hogy a felhasználói ügynökök egy bejelentkezett felhasználó munkamenetén belül futnak. A KeepAlive beállítás megmondhatja a launchd-nek, hogy tartsa futva a feladatot. Ez azért fontossá teszi az indító bejegyzést, mert egy folyamat leállítása az indító letiltása nélkül lehetővé teheti a visszatérést. Maguk a LaunchAgent-ek legitim macOS-funkciók, nem pedig a rosszindulatú programok automatikus bizonyítékai.
A képernyőkép aggodalmat keltett a Macen elérhető hitelesítő adatokkal kapcsolatban is, beleértve a GitHub bejelentkezést. Ez a figyelmeztetés lehetséges kitettségről szól, nem megerősített lopásról. A nyilvános bizonyítékok nem mutatják, hogy jelszavakat, hozzáférési tokeneket, forráskódot vagy más fájlokat loptak volna el. A fertőzés útvonala és teljes hatóköre továbbra sem ismert.
Claude rögtön jelezte, hogy nem állított le vagy távolított el semmit. Ehelyett engedélyt kért az indítási elem és a bányász leállítására, majd a fájlok karanténba helyezésére. Az UntilHEX később azt mondta, hogy az asszisztens elvégezte a tisztítást, bár egy fájl manuális törlését igényelte hozzáférési probléma miatt.
Költs kriptóból közvetlenül a Kraken Krak Mastercarddal!
MI A TEENDŐD?- Regisztrálj a Krakenre a linkünkkel.
- Igényeld meg ingyenesen a Krak Cardot.
- Add hozzá Apple Payhez vagy Google Payhez.
- Vásárolj közvetlenül Kraken egyenlegedről akár 400+ kripto- és fiat eszközzel.
- Élvezd a 2% cashback-et a vásárlások után, havi vagy éves kártyadíj nélkül!