Egy apró trükkel loptak bitcoint az Electrum felhasználóitól

Cikk meghallgatása
Az Electrum bitcoin-tárca fejlesztői egy súlyos biztonsági kellett javítsanak, amit támadók már ki is használtak addigra. A trükk különösen alattomos volt, egy felhasználó egy meglévő tranzakció díját próbálta megemelni, de ehelyett egy csaló bitcoin-címére küldhette a pénzét. A javítás a 4.8.3-as verzióban érkezett meg, a fejlesztők pedig minden korábbi verzió használójának frissítést javasolnak.
Egy rosszindulatú szerver írhatta át a tranzakciót
Az Electrum egy népszerű, letétkezelés nélküli bitcoin-tárca, vagyis a felhasználó maga rendelkezik a pénzéhez szükséges privát kulcsokkal. A program ugyanakkor külső szerverekre támaszkodik többek között a tranzakciós előzmények lekérésében és a fizetések hálózatra küldésében.
A probléma éppen ennél a kapcsolatnál jelentkezett. Az Electrum hivatalos GitHub-biztonsági közleménye szerint egy rosszindulatú szerver elfoghatta a felhasználó által elküldeni kívánt tranzakciót, visszatarthatta annak terjedését, majd egy másik, az eredetivel ütköző tranzakciót jeleníthetett meg a tárca előzményeiben.
Az új tranzakció már nem a valódi címzettnek, hanem a támadó által ellenőrzött bitcoin-címre irányította volna a pénzt. A csaló változat ráadásul érvénytelen digitális aláírásokat tartalmazott, amelyeket a korábbi Electrum-verziók ebben a helyzetben nem ellenőriztek megfelelően, így a hamis tranzakció függőben lévő fizetésként jelenhetett meg.
Fontos különbség, hogy a támadóknak nem feltétlenül kellett megszerezniük az áldozat helyreállító szavait vagy privát kulcsait. Ehelyett elérték, hogy maga a felhasználó hagyja jóvá a számára kedvezőtlen tranzakciót.
A díjemelés lett a csalás utolsó lépése
A támadás a Replace-by-Fee (RBF) funkciót használta ki. Ez a Bitcoin-hálózat egyik lehetősége arra, hogy a felhasználó egy még meg nem erősített tranzakció díját megemelje, ezzel növelve annak esélyét, hogy a bányászok hamarabb feldolgozzák.
A funkció önmagában teljesen legitim, és hasznos lehet akkor, ha egy alacsony díjjal elküldött tranzakció sokáig várakozik. A támadók azonban éppen ezt a megszokott műveletet fordították a felhasználók ellen.
A hamis tranzakció megjelent a tárca előzményeiben, miközben az eredeti fizetés eltűnt onnan. Ha a felhasználó ezután megpróbálta megemelni a díjat, a régebbi Electrum-verzió a módosított tranzakciót írhatta alá, így a bitcoinok a csalóhoz kerülhettek.
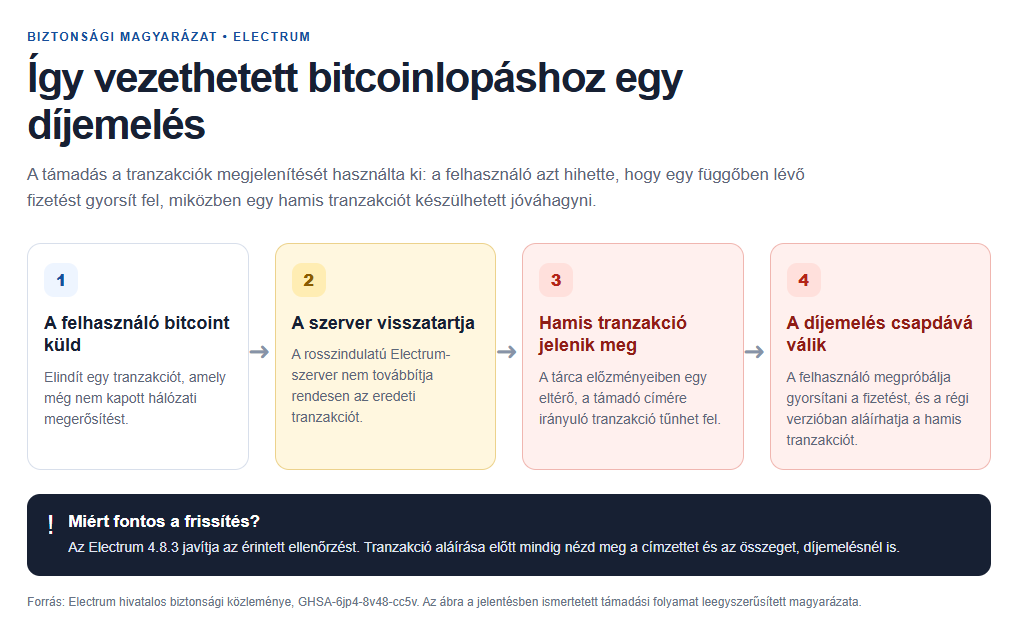
Az Electrum korábbi verzióiban egy rosszindulatú szerver hamis tranzakciót jeleníthetett meg, amelynek díjemelése végül a támadó bitcoin-címére irányíthatta a felhasználó pénzét. Forrás: Electrum GitHub-biztonsági közleménye.
A GitHubon közzétett jelentés szerint a támadók még arra is odafigyeltek, hogy az általuk megadott cím utolsó négy karaktere megegyezett az eredetileg szándékolt cím végével. Egy gyors ellenőrzés során ez könnyen elkerülhette a felhasználó figyelmét.
Két bejelentés, az egyik valódi veszteséggel
Az Electrum fejlesztői két felhasználói bejelentést említettek a biztonsági közleményben. Az első, október 11-én érkezett jelzés arra hívta fel a figyelmet, hogy a tárcában megjelenő tranzakció eltérhet attól, amelyet a felhasználó eredetileg elküldött.
A második bejelentés október 18-án érkezett, és már konkrét pénzveszteségről számolt be, a felhasználó a tranzakció díjának megemelése után veszítette el a bitcoinját.
A fejlesztők azt is közölték, hogy egyes szervereken már a gyakorlatban is megfigyelték a támadást. A jelentés nem tért ki az ellopott bitcoin mennyiségére, ezért az okozott pénzügyi kár nem megállapítható pontosan.
A történet egy korábbi Electrum-incidensre is emlékeztet, amikor adathalászok vették célba az Electrum tárca felhasználóit. A mostani eset mechanizmusa eltér attól, de mindkettő azt mutatja, hogy a tárca biztonságát nem kizárólag a privát kulcsok védelme határozza meg.
Az új verzió már ellenőrzi a problémás aláírásokat
A fejlesztők a hibát a 4.8.3-as Electrum-verzióban javították. A módosítás lényege, hogy a tárca ellenőrzi a saját tulajdonú bitcoinokat felhasználó, még meg nem erősített tranzakciók aláírásait, mielőtt azokat felvenné a helyi tranzakciós előzményekbe.
Ezzel a program elutasíthatja a támadók által előállított, érvénytelen aláírású tranzakciókat, még mielőtt a felhasználó a díjemelés során jóváhagyná azokat.
A javítás azonban nem jelenti azt, hogy a címzett és az összeg ellenőrzése ne lenne továbbra is alapvető biztonsági lépés, különösen akkor, amikor egy már elküldött fizetéshez nyúlnak hozzá a felhasználók.
Az Electrum hivatalos letöltési oldala jelenleg ezt a verziót jelöli legújabb kiadásként, és külön figyelmeztet arra, hogy a programot kizárólag a hivatalos weboldalról érdemes letölteni, a telepítő aláírását pedig ellenőrizni kell.
A fejlesztők szerint azok a felhasználók, akik kizárólag megbízható, például saját maguk által üzemeltetett Electrum-szerverhez csatlakoznak, nem érintettek ebben a konkrét támadásban.
Ez a frissítés most sok kellemetlenségtől megóvhat
Attól tehát, hogy a tárcád jóváhagy egy tranzakciót, még nem biztos, hogy a pénz oda kerül, ahová eredetileg szántad. Éppen ezért nem elég a privát kulcsokra vigyázni, a címzettet és az összeget is mindig ellenőrizd, különösen akkor, ha egy korábbi tranzakció díját módosítod.
Ha Electrumot használsz, frissíts a 4.8.3-as verzióra. Addig is kezeld óvatosan a függőben lévő tranzakciókat, és ne hagyatkozz vakon arra, amit a tárca előzményeiben látsz.
Költs kriptóból közvetlenül a Kraken Krak Mastercarddal!
MI A TEENDŐD?- Regisztrálj a Krakenre a linkünkkel.
- Igényeld meg ingyenesen a Krak Cardot.
- Add hozzá Apple Payhez vagy Google Payhez.
- Vásárolj közvetlenül Kraken egyenlegedről akár 400+ kripto- és fiat eszközzel.
- Élvezd a 2% cashback-et a vásárlások után, havi vagy éves kártyadíj nélkül!